¿Sabes cuántas conexiones sospechosas detecta el firewall de tu empresa y qué sucede realmente con ellas?
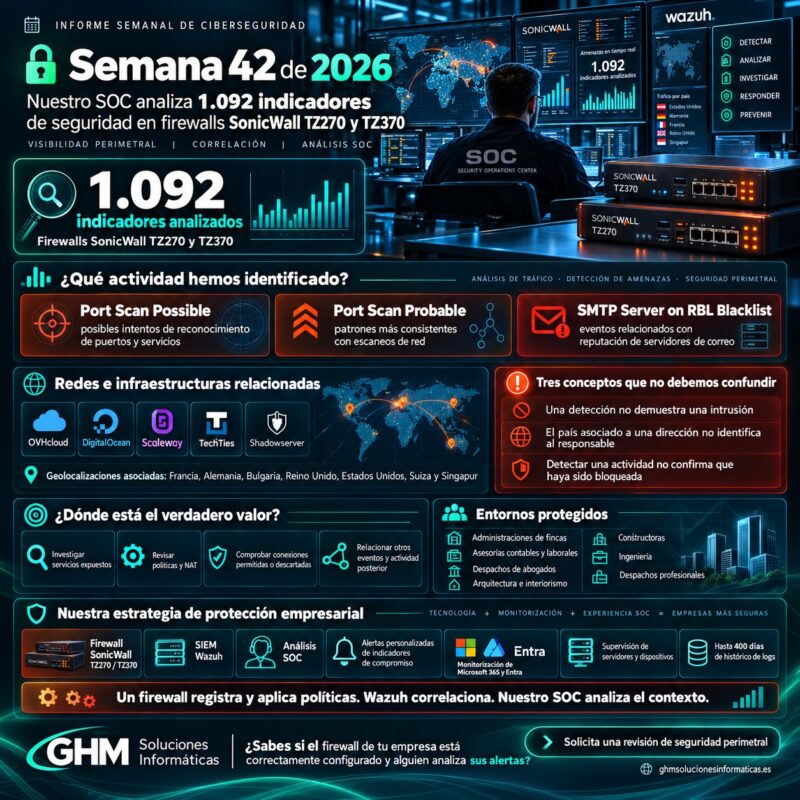
Durante la semana 42 de 2026, nuestro Centro de Operaciones de Seguridad (SOC) analizó 1.092 indicadores de seguridad relacionados con firewalls SonicWall TZ270 y TZ370 que protegen las infraestructuras de diferentes empresas y despachos profesionales.
El análisis identifica tres categorías de detección:
- Port Scan Possible: actividad compatible con posibles escaneos de puertos.
- Port Scan Probable: patrones con mayor consistencia de reconocimiento de servicios.
- SMTP Server on RBL Blacklist: eventos asociados a la reputación de servidores de correo electrónico.
Además, hemos estudiado la procedencia geográfica y los operadores de las redes relacionadas con las detecciones.
Entre las infraestructuras identificadas aparecen proveedores internacionales de alojamiento y servicios cloud como OVHcloud, DigitalOcean y Scaleway, junto con otros operadores de red y organizaciones que realizan investigaciones de seguridad en Internet.
Las asociaciones geográficas verificadas incluyen diferentes países de Europa, América y Asia.
Pero hay una cuestión fundamental:
1.092 indicadores no significan 1.092 ataques confirmados contra nuestros clientes.
Un firewall registra actividad y genera detecciones. Nuestro SOC revisa su significado, su contexto y las medidas de protección aplicadas.
La finalidad no es generar alarmismo, sino conocer qué está ocurriendo en las redes empresariales y detectar situaciones que necesitan una intervención.
Resumen de seguridad SonicWall: semana 42 de 2026
| Indicador | Resultado |
|---|---|
| Periodo analizado | Semana 42 de 2026 |
| Indicadores revisados | 1.092 |
| Equipos de seguridad | SonicWall TZ270 y TZ370 |
| Principales detecciones | Port Scan Possible, Port Scan Probable y SMTP Server on RBL Blacklist |
| Redes analizadas | Hosting, infraestructura cloud, conectividad e investigación de seguridad |
| Alcance geográfico | Europa, América y Asia |
| Bloqueo de todos los eventos | No verificable con las etiquetas aportadas |
| Responsable del análisis | SOC de GHM Soluciones Informáticas |
Las detecciones corresponden a eventos que merecen análisis, pero no acreditan por sí solas que se haya producido una intrusión.
Tampoco permiten asegurar que todos los eventos hayan sido bloqueados.
Para determinarlo deben examinarse las acciones de SonicWall y las políticas que procesaron las conexiones.
Nuestro criterio es diferenciar entre actividad detectada, tráfico bloqueado, amenaza investigada e incidente confirmado.
Geolocalización de los indicadores SonicWall: ¿de qué países procede la infraestructura observada?
La investigación de las redes relacionadas con los eventos de la semana 42 muestra actividad asociada a distintos operadores internacionales.
Entre las ubicaciones verificadas aparecen:
| País | Infraestructura o relación identificada |
|---|---|
| 🇧🇬 Bulgaria | Redes de conectividad y alojamiento vinculadas a Tamatiya EOOD |
| 🇩🇪 Alemania | Infraestructura geolocalizada en Frankfurt, asociada a TechTies |
| 🇬🇧 Reino Unido | Bloques de infraestructura de red identificados mediante bases de geolocalización |
| 🇫🇷 Francia | Proveedores de infraestructura como OVHcloud y Scaleway |
| 🇺🇸 Estados Unidos | Redes relacionadas con Shadowserver y operadores de infraestructura estadounidense |
| 🇨🇭 Suiza | Infraestructura de conectividad geolocalizada en Zúrich |
| 🇸🇬 Singapur | Infraestructura cloud asociada a UCloud |
Además, se han identificado direcciones pertenecientes a DigitalOcean, proveedor internacional que opera centros de datos en distintas ubicaciones.
La geolocalización y la atribución de una dirección pueden variar según su asignación y el servicio utilizado.
¿Significa que los ataques proceden de esos países?
No necesariamente.
Una dirección IP puede pertenecer a un servidor alojado en un país, mientras quien lo administra se encuentra en otro.
También existen servicios VPN, proxies y redes de alojamiento utilizadas por múltiples clientes.
Por ello:
El país asociado a una dirección no demuestra desde dónde actúa una persona.
La geolocalización debe utilizarse como información de contexto, no como atribución definitiva del origen de un ataque.
Por razones de confidencialidad, este informe público no contiene direcciones IP, rangos ni información identificativa de las redes de nuestros clientes.
OVHcloud y DigitalOcean: por qué aparecen proveedores de hosting en los registros de seguridad
Dos de los operadores identificados son OVHcloud y DigitalOcean, empresas que proporcionan infraestructura de alojamiento y computación cloud.
Estos servicios son utilizados legítimamente por miles de organizaciones para alojar páginas web, aplicaciones, servidores virtuales y herramientas de administración.
También pueden encontrarse en registros de seguridad porque un servidor cloud permite generar conexiones hacia sistemas disponibles en Internet.
¿Eso significa que el proveedor está realizando un ataque?
No.
El operador que aloja un servidor no es necesariamente responsable de las actividades ejecutadas por quienes lo utilizan.
Por ejemplo, un servidor virtual puede ejecutar:
- Una aplicación empresarial legítima.
- Herramientas de supervisión.
- Procesos automatizados.
- Investigaciones de seguridad.
- Software malicioso instalado o gestionado por terceros.
Por tanto, identificar un proveedor de hosting permite contextualizar la conexión, pero no demuestra que exista actividad delictiva.
Nuestro SOC estudia el comportamiento observado y no basa sus conclusiones únicamente en el nombre del proveedor.
Scaleway y otros operadores de infraestructura europea
En las redes revisadas también aparece infraestructura relacionada con Scaleway, proveedor francés de servicios cloud.
Su presencia tiene una interpretación similar a la de otros operadores.
Una dirección perteneciente a un proveedor de alojamiento indica una relación con esa infraestructura, pero no permite identificar directamente a la persona o aplicación que generó las conexiones.
También aparecen operadores de conectividad y alojamiento con presencia en otras ubicaciones europeas.
Por ello, antes de establecer medidas de bloqueo generales, conviene comprobar si el tráfico corresponde a una actividad no autorizada y si la restricción podría afectar a servicios legítimos.
Shadowserver: no todos los escaneos de puertos son ataques maliciosos
Uno de los hallazgos más interesantes de la semana es la identificación de infraestructura asociada a The Shadowserver Foundation.
Shadowserver es una organización conocida por sus actividades de investigación y medición de seguridad en Internet.
Estas actividades pueden incluir escaneos de servicios públicos para identificar exposición y obtener información de seguridad.
Por eso, determinados sistemas pueden registrar conexiones procedentes de esa infraestructura y clasificarlas como reconocimiento de puertos.
¿Debemos considerar cualquier Port Scan como un ataque?
No.
Es importante distinguir entre:
Escaneo de investigación: actividad orientada a obtener información sobre servicios expuestos, sin que eso demuestre intención de comprometerlos.
Reconocimiento potencialmente malicioso: exploración que puede formar parte de una secuencia de ataque.
Actividad no determinada: conexiones cuyo propósito no puede confirmarse únicamente a partir de la detección.
El hecho de que una red esté relacionada con Shadowserver no demuestra que todos sus eventos sean inocuos, del mismo modo que una red de hosting comercial no demuestra actividad maliciosa.
La evaluación necesita tener en cuenta el tráfico, los servicios afectados, la reputación de la fuente y el comportamiento observado.
Esta distinción es esencial para evitar conclusiones incorrectas y reducir falsos positivos.
Port Scan Possible: ¿qué detecta realmente SonicWall?
La detección Port Scan Possible aparece cuando SonicWall identifica un comportamiento compatible con un posible escaneo de puertos.
Un puerto permite identificar determinados servicios de red.
Por ejemplo, una empresa puede utilizar puertos para aplicaciones web, VPN y otras comunicaciones autorizadas.
Una exploración de puertos busca averiguar qué servicios responden en un sistema.
¿Por qué puede ser relevante?
Porque un atacante puede intentar identificar servicios accesibles antes de buscar vulnerabilidades.
Sin embargo, también existen herramientas legítimas de diagnóstico, inventario e investigación.
Por tanto, un posible escaneo no demuestra que alguien haya accedido a los sistemas.
Para determinar su importancia necesitamos comprobar qué intentaba alcanzar el tráfico y cómo respondió el firewall.
Port Scan Probable: actividad de reconocimiento más consistente
La detección Port Scan Probable indica que el comportamiento observado presenta características más consistentes con un escaneo.
Esto puede justificar una revisión de mayor prioridad.
Sin embargo, tampoco implica automáticamente que el atacante haya conseguido acceder a un equipo.
¿Qué revisa nuestro SOC?
Dependiendo de los registros disponibles:
- El puerto y protocolo utilizados.
- El recurso o servicio de destino.
- Las reglas del firewall aplicadas.
- La existencia de publicaciones NAT.
- La acción registrada para la conexión.
- La frecuencia de los eventos.
- Posibles actividades posteriores relacionadas.
Por ejemplo, una conexión hacia un puerto que permanece cerrado no tiene las mismas implicaciones que una conexión permitida hacia un servicio empresarial expuesto.
Detectar un reconocimiento es importante. Comprobar la exposición real es lo que permite evaluar el riesgo.
SMTP Server on RBL Blacklist: alertas relacionadas con servidores de correo
La tercera categoría identificada durante la semana es SMTP Server on RBL Blacklist.
Las listas RBL se utilizan para aportar información sobre la reputación de direcciones relacionadas con el correo electrónico.
Una dirección puede aparecer en una lista por distintos motivos:
- Antecedentes de envío de spam.
- Infraestructura utilizada previamente de forma abusiva.
- Servidores mal configurados.
- Problemas de reputación.
- Criterios particulares de la lista utilizada.
¿Significa que el correo de la empresa ha sido comprometido?
No.
La detección de una dirección relacionada con una RBL no demuestra que Microsoft 365, Exchange Online o los buzones corporativos hayan sufrido un acceso no autorizado.
Es necesario estudiar qué conexión provocó la alerta y qué relación tenía con la infraestructura protegida.
¿Se debe bloquear siempre una dirección incluida en una RBL?
La decisión debe considerar la política de seguridad y el contexto.
Las listas de reputación pueden contener entradas que han dejado de representar un riesgo o que necesitan una revisión adicional.
Por ello, recomendamos utilizar esta información como una señal de seguridad y no como una prueba concluyente de compromiso.
¿Bloquearon los firewalls SonicWall los 1.092 indicadores?
Esta es una pregunta especialmente importante.
Los datos disponibles identifican las categorías de detección, pero no incluyen las acciones específicas aplicadas por SonicWall a cada evento.
Por tanto, no podemos afirmar que los 1.092 indicadores se bloquearon.
Tampoco podemos afirmar que las conexiones fueron permitidas.
Para comprobarlo es necesario revisar los registros completos y sus campos de acción.
¿Qué puede ocurrir cuando una detección no se bloquea?
Existen diferentes escenarios.
1. Conexión legítima permitida.
Una actividad puede parecer un escaneo, pero corresponder a una herramienta autorizada o un servicio esperado.
2. Comunicación permitida hacia un servicio publicado.
Es necesario comprobar por qué está publicado, qué sistemas pueden acceder y qué protecciones existen.
3. Tráfico rechazado o descartado.
El firewall puede impedir que una conexión alcance el servicio de destino.
4. Conexión permitida seguida de eventos anómalos.
Si aparecen autenticaciones fallidas, modificaciones administrativas u otras señales relacionadas, puede ser necesario ampliar la investigación.
¿Qué recomendamos comprobar?
Revisar las reglas de firewall, las publicaciones NAT y los accesos remotos realmente necesarios.
También conviene verificar que la administración del dispositivo esté restringida y que las conexiones VPN utilicen controles adecuados.
La seguridad no consiste en bloquear indiscriminadamente todo el tráfico internacional, sino en permitir únicamente las comunicaciones justificadas y supervisar los riesgos relevantes.
SonicWall TZ270 y TZ370: protección de redes empresariales
En GHM Soluciones Informáticas administramos firewalls SonicWall TZ270 y TZ370 en diferentes entornos profesionales.
Estos equipos permiten aplicar políticas de seguridad y controlar comunicaciones entre redes y servicios.
Sin embargo, disponer de un firewall no es suficiente si no se revisa su configuración.
Es importante mantener:
- Firmware actualizado y soportado.
- Reglas de acceso justificadas.
- Servicios publicados estrictamente necesarios.
- Accesos administrativos restringidos.
- VPN correctamente configuradas.
- Redes segmentadas.
- Registros disponibles para su análisis.
La protección debe adaptarse a la actividad de cada empresa.
Seguridad SonicWall para administraciones de fincas
Las administraciones de fincas gestionan información de comunidades, propietarios, proveedores y documentación económica.
Su infraestructura suele depender del correo electrónico, aplicaciones de gestión, almacenamiento y comunicaciones.
Un firewall correctamente configurado ayuda a proteger las conexiones, pero debe complementarse con seguridad de dispositivos, identidades y servicios cloud.
Asesorías contables y laborales: proteger información empresarial confidencial
Las asesorías trabajan con datos fiscales, nóminas, documentación bancaria y otros archivos sensibles.
Para estos entornos resulta importante controlar el acceso remoto, proteger los equipos y supervisar los servicios utilizados.
La monitorización también puede aportar información para investigar incidencias y revisar accesos.
Despachos de abogados: confidencialidad y control de acceso
Los despachos jurídicos necesitan proteger expedientes, comunicaciones y documentación de sus clientes.
Entre los controles relevantes se encuentran:
- Acceso remoto seguro.
- MFA.
- Firewall.
- Protección Endpoint.
- Seguridad de Microsoft 365.
- Monitorización de eventos.
El objetivo es reducir riesgos sin impedir el trabajo diario.
Arquitectura, interiorismo e ingeniería: redes seguras para proyectos técnicos
Los estudios técnicos suelen utilizar aplicaciones profesionales, servidores de archivos, NAS y conexiones remotas.
En estos entornos es importante asegurar la conectividad y controlar qué servicios pueden consultarse desde Internet.
La segmentación y la revisión de políticas de firewall permiten reducir exposiciones innecesarias.
Constructoras y despachos profesionales en viviendas
Las constructoras pueden necesitar conectividad entre oficinas, obras y sistemas corporativos.
Por otro lado, cada vez más profesionales desarrollan su actividad desde despachos ubicados en sus propios domicilios.
Aunque el entorno sea pequeño, puede gestionar información confidencial.
Por ello, resulta recomendable estudiar controles como firewall profesional, WiFi segmentada, VPN y protección Endpoint.
La seguridad debe diseñarse según los riesgos y la información gestionada, no únicamente según el tamaño de la oficina.
SIEM Wazuh: correlacionar los eventos SonicWall con otros sistemas
Una de las ventajas de nuestro servicio es que la monitorización no termina en el firewall.
Utilizamos SIEM Wazuh para empresas para centralizar y correlacionar eventos procedentes de distintas tecnologías compatibles.
Según la infraestructura, podemos integrar registros de:
- Microsoft 365.
- Microsoft Entra.
- Windows.
- macOS.
- Linux.
- Servidores.
- NAS.
- Firewalls SonicWall.
- Infraestructura UniFi.
- Switches y puntos de acceso.
- Antivirus y protección Endpoint.
¿Por qué resulta importante correlacionar eventos?
Imagine una situación en la que SonicWall registra conexiones hacia un servicio publicado.
Minutos después, un servidor detecta intentos fallidos de autenticación.
Y posteriormente aparece una modificación administrativa que necesita revisión.
Cada evento por separado puede tener una explicación.
Pero su relación temporal puede resultar útil para investigar si forman parte de una misma secuencia.
Este ejemplo es ilustrativo y no representa un incidente confirmado de la semana 42.
SonicWall detecta y registra. Wazuh centraliza y correlaciona. Nuestro SOC analiza e investiga.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Alertas personalizadas de seguridad según cada infraestructura
No todas las empresas utilizan los mismos sistemas.
Por eso las reglas y alertas deben adaptarse a los recursos disponibles y a los riesgos de cada organización.
Una asesoría puede necesitar dar prioridad a la seguridad de Microsoft 365 y los dispositivos corporativos.
Una ingeniería puede depender de servidores, NAS y conexiones VPN.
Una constructora puede gestionar distintas ubicaciones y accesos remotos.
Nuestro trabajo consiste en aprovechar los registros disponibles para mejorar la visibilidad y detectar comportamientos que merecen atención.
La finalidad no es generar el mayor número de alertas posible, sino identificar las que aportan información útil.
Hasta 400 días de histórico de logs para investigar incidentes
Nuestro servicio SIEM Wazuh puede conservar hasta 400 días de registros, según las fuentes integradas y la configuración aplicable.
Esto resulta importante porque algunos incidentes se descubren semanas o meses después de producirse.
Disponer de un histórico puede facilitar:
- Análisis de conexiones anteriores.
- Investigación de accesos.
- Revisión de cambios administrativos.
- Búsqueda retrospectiva de indicadores.
- Reconstrucción de actividad.
- Preparación de evidencias para auditorías.
La conservación de registros no garantiza que toda la actividad quede registrada.
La capacidad de investigación depende de que los sistemas estuvieran aportando telemetría durante el periodo correspondiente.
El histórico de seguridad ayuda a responder no solo qué está ocurriendo hoy, sino también qué ocurrió anteriormente.
Microsoft Intune y Entra: supervisar dispositivos y accesos
La seguridad empresarial también requiere controlar los equipos autorizados para acceder a la información corporativa.
Mediante Microsoft Intune y Entra, según las integraciones disponibles, podemos revisar:
- Dispositivos registrados.
- Cumplimiento de políticas.
- Versiones de sistemas operativos.
- Equipos antiguos.
- Últimas sincronizaciones.
- Dispositivos que necesitan revisión.
- Actividad de identidad y autenticación.
Un equipo puede permanecer registrado, aunque lleve tiempo sin comunicar su estado.
Por eso conviene identificar los dispositivos que han dejado de sincronizar y comprobar si siguen utilizándose.
En entornos compatibles, estas capacidades pueden combinarse con Acceso Condicional para aplicar controles de acceso a recursos empresariales.
Conocer los dispositivos autorizados y su estado es tan importante como proteger las comunicaciones de la red.
¿Qué debería revisar hoy una empresa con firewall SonicWall?
La revisión debería comenzar por responder a preguntas concretas.
¿Qué servicios tenemos publicados en Internet?
¿Siguen siendo necesarias todas las reglas NAT?
¿Quién puede administrar el firewall?
¿Están correctamente configuradas las VPN?
¿El dispositivo tiene firmware soportado?
¿Se conservan registros suficientes?
¿Quién analiza las alertas?
¿Se pueden relacionar los eventos de red con Microsoft 365 y los servidores?
Estas comprobaciones ayudan a identificar posibles mejoras antes de sufrir una incidencia.
Una auditoría puede determinar qué controles están correctamente implantados y cuáles necesitan atención.
Conclusión: semana 42, 1.092 indicadores SonicWall analizados por nuestro SOC
Durante la semana 42 de 2026, nuestro SOC analizó 1.092 indicadores de seguridad relacionados con firewalls SonicWall TZ270 y TZ370.
Las categorías principales fueron:
🔎 Port Scan Possible.
⚠️ Port Scan Probable.
📧 SMTP Server on RBL Blacklist.
El análisis también permitió identificar actividad relacionada con redes internacionales de alojamiento, conectividad e investigación.
Entre los proveedores y organizaciones asociados aparecen OVHcloud, DigitalOcean, Scaleway, TechTies y Shadowserver, además de otros operadores.
Las asociaciones geográficas revisadas abarcan Europa, América y Asia.
Estas detecciones no permiten afirmar que existieran 1.092 ataques ni que todos los eventos fueran bloqueados.
Lo importante es investigar el contexto de las conexiones y verificar las medidas aplicadas.
En GHM Soluciones Informáticas trabajamos combinando:
🔥 Firewalls SonicWall TZ270 y TZ370.
📊 SIEM Wazuh.
🔎 Análisis SOC.
🎯 Alertas personalizadas de indicadores de compromiso.
🔗 Correlación de eventos entre diferentes sistemas.
☁️ Microsoft 365, Entra e Intune.
💻 Seguridad de servidores y dispositivos.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
No basta con tener un firewall instalado. Es necesario saber qué detecta, qué permite, qué bloquea y quién analiza sus alertas.
¿Tu empresa conoce realmente su exposición a Internet?
Podemos ayudarte a revisar las reglas de tu firewall, los accesos remotos y la monitorización de tu infraestructura.
Consulta nuestras soluciones de firewall y protección Endpoint para empresas y el servicio de SIEM Wazuh.
¿Quieres mejorar la seguridad de tu red empresarial?
Contacta con GHM Soluciones Informáticas y solicita una revisión de seguridad de tu infraestructura.
Preguntas frecuentes sobre indicadores SonicWall y seguridad empresarial
¿Cuántos indicadores SonicWall se analizaron durante la semana 42 de 2026?
Nuestro SOC analizó 1.092 indicadores de seguridad relacionados con firewalls SonicWall TZ270 y TZ370.
¿Significa que se produjeron 1.092 ciberataques?
No. Los indicadores representan detecciones que necesitan contexto. No equivalen automáticamente a ataques confirmados.
¿Qué significa Port Scan Possible?
Es una detección de tráfico compatible con un posible reconocimiento de puertos.
¿Qué significa Port Scan Probable?
Indica un comportamiento más consistente con un escaneo de servicios, sin confirmar que se haya producido una intrusión.
¿Qué significa SMTP Server on RBL Blacklist?
Es un evento relacionado con listas de reputación de servidores de correo.
¿Los firewalls bloquearon todos los indicadores?
Las categorías facilitadas no permiten confirmarlo. Es necesario consultar las acciones registradas y las políticas aplicadas.
¿Desde qué países se observó infraestructura relacionada?
Las asociaciones verificadas incluyen Bulgaria, Alemania, Reino Unido, Francia, Estados Unidos, Suiza y Singapur, entre otras redes cuyo país exacto no pudo confirmarse.
¿Qué proveedores aparecen en las redes revisadas?
Se identificaron relaciones con OVHcloud, DigitalOcean, Scaleway, TechTies y otros operadores.
¿Qué es Shadowserver?
Es una organización dedicada a la investigación y mejora de la seguridad de Internet que realiza, entre otras actividades, escaneos de servicios públicos.
¿Un escaneo de puertos significa que alguien quiere atacar mi empresa?
No necesariamente. Puede tratarse de una actividad legítima, una investigación o un reconocimiento potencialmente malicioso.
¿Es recomendable bloquear todo el tráfico de países extranjeros?
No de forma indiscriminada. Deben evaluarse las necesidades empresariales, las reglas existentes y los riesgos antes de aplicar restricciones.
¿Qué aporta un SonicWall TZ270 o TZ370?
Permite establecer políticas de seguridad de red, controlar conexiones y registrar determinados eventos.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar registros de diferentes fuentes compatibles para mejorar la investigación de eventos de seguridad.
¿Qué aporta el SOC de GHM?
Analiza la información disponible, determina la relevancia de las alertas y realiza el seguimiento de las situaciones que requieren atención.
¿Se pueden crear alertas personalizadas?
Sí. Las correlaciones y reglas pueden adaptarse a las características de cada infraestructura y sus fuentes de registros.
¿Cuánto tiempo se conservan los registros?
GHM ofrece configuraciones con hasta 400 días de histórico de logs, dependiendo de las fuentes integradas y los requisitos aplicables.
¿Puede relacionarse la actividad del firewall con Microsoft 365?
Sí, cuando existen registros compatibles e integraciones configuradas que permiten correlacionar eventos de diferentes plataformas.
¿Qué empresas pueden beneficiarse de este servicio?
Administraciones de fincas, asesorías contables y laborales, despachos de abogados, arquitectura, interiorismo, constructoras, ingeniería y despachos profesionales en viviendas, entre otras organizaciones.
¿Cuál es la principal recomendación?
Mantener SonicWall correctamente configurado y actualizado, reducir los servicios expuestos, supervisar accesos remotos y disponer de monitorización que permita investigar las detecciones relevantes.
