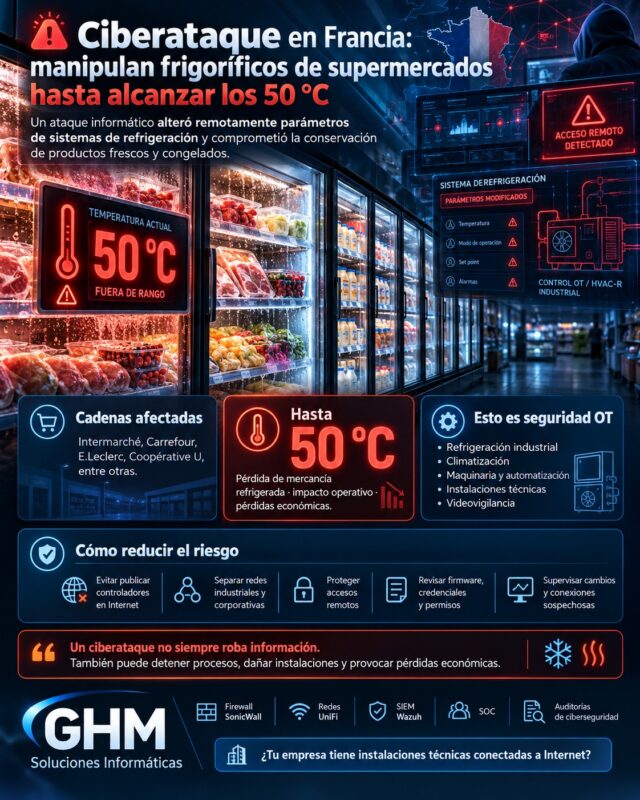
Un ciberataque a supermercados en Francia ha demostrado que una intrusión informática puede provocar daños físicos, pérdidas económicas y problemas de continuidad empresarial sin necesidad de bloquear los ordenadores ni cifrar sus archivos.
Durante la noche del 11 al 12 de octubre de 2026, atacantes consiguieron manipular a distancia sistemas de control de refrigeración utilizados en establecimientos de varias cadenas francesas.
La alteración de los parámetros de funcionamiento provocó que algunas instalaciones alcanzaran temperaturas próximas a 50 °C, comprometiendo la conservación de productos frescos y congelados.
El resultado fue especialmente grave:
- Centenares de establecimientos afectados, según las informaciones posteriores al incidente.
- Pérdida de mercancía por ruptura de la cadena de frío.
- Retirada de alimentos por motivos de seguridad alimentaria.
- Daños en determinadas instalaciones frigoríficas.
- Intervención de autoridades y especialistas en ciberseguridad.
- Pérdidas económicas importantes para los negocios afectados.
Entre las cadenas mencionadas en las investigaciones figuran Intermarché, Netto, Coopérative U, Carrefour y E.Leclerc, además de otros establecimientos.
Las primeras noticias hablaban de más de 150 supermercados, pero el alcance conocido fue aumentando durante la investigación, con informaciones posteriores que situaban las instalaciones afectadas en varios centenares.
La principal lección es clara: cuando una empresa conecta sus sistemas físicos a la red, la ciberseguridad pasa a formar parte de su seguridad operativa.
¿Qué ocurrió en el ciberataque a supermercados de Francia?
Los atacantes no se limitaron a acceder a un sistema informático convencional.
El incidente afectó a equipos encargados de regular la refrigeración comercial, una función imprescindible para conservar los alimentos.
Estos sistemas permiten controlar parámetros como temperaturas, ciclos de funcionamiento y procesos de descongelación.
Según las investigaciones publicadas, los atacantes consiguieron modificar remotamente configuraciones de refrigeración y prolongar determinados ciclos de descongelación.
En algunas instalaciones se registraron temperaturas de hasta 50 °C y periodos prolongados de funcionamiento anómalo.
El ataque se produjo durante la noche, cuando los establecimientos contaban con menor presencia de personal.
Esto aumentó el tiempo durante el cual las instalaciones permanecieron fuera de sus condiciones normales.
Al abrir los supermercados, parte de la mercancía ya no reunía las condiciones necesarias para su comercialización.
Un incidente informático con consecuencias físicas
A diferencia de un ataque tradicional de ransomware, donde el impacto más visible suele ser la indisponibilidad de archivos, aquí el problema se trasladó directamente al funcionamiento de equipos físicos.
Una modificación de software terminó afectando a la temperatura de instalaciones reales.
Esta relación entre sistemas digitales y procesos físicos es precisamente uno de los principales riesgos de la tecnología operativa conectada.
Más de 150 supermercados afectados: ¿cuál fue el alcance real?
Las primeras informaciones confirmaron la afectación de alrededor de 150 establecimientos Intermarché.
Posteriormente, diferentes medios recogieron estimaciones más elevadas, con centenares de establecimientos afectados entre varias cadenas.
Las cifras fueron evolucionando porque el incidente no se limitó a una única empresa ni a un solo supermercado.
Entre las organizaciones mencionadas se encontraban:
- Intermarché y Netto: establecimientos pertenecientes al grupo Les Mousquetaires.
- Coopérative U: otra de las grandes redes de distribución afectadas.
- Carrefour: con establecimientos incluidos en informaciones posteriores.
- E.Leclerc: con incidencias comunicadas en diversas ubicaciones.
- Monoprix: también mencionada en la cobertura posterior.
Por tanto, presentar el incidente como un problema exclusivamente de 150 supermercados infravaloraría el alcance descrito por las investigaciones posteriores.
No obstante, las diferentes cifras publicadas corresponden a momentos y criterios de recuento distintos, por lo que no deben sumarse automáticamente.
¿Cómo consiguieron los atacantes modificar la refrigeración?
Los supermercados modernos utilizan sistemas informáticos para supervisar y administrar sus instalaciones técnicas.
En refrigeración comercial pueden existir controladores conectados a redes internas o a plataformas de mantenimiento remoto.
Estos equipos permiten tareas legítimas como:
- comprobar temperaturas;
- ajustar parámetros de funcionamiento;
- supervisar alarmas;
- realizar mantenimiento;
- diagnosticar fallos;
- administrar instalaciones desde ubicaciones remotas.
El problema aparece cuando alguien consigue utilizar esas capacidades sin autorización.
Las investigaciones han relacionado parte de las instalaciones afectadas con tecnología de regulación de Danfoss, fabricante de sistemas industriales y de refrigeración.
También se informó de instalaciones con tecnología de otros fabricantes afectadas por actividades similares.
Sin embargo, debemos diferenciar dos cuestiones:
Que un sistema sea vulnerable no demuestra automáticamente cuál fue el método utilizado para acceder durante este incidente.
Aunque existen antecedentes de vulnerabilidades en determinados controladores, no todos los detalles técnicos de la intrusión inicial han quedado acreditados públicamente.
Por tanto, no sería correcto atribuir toda la operación a una CVE concreta sin evidencia suficiente.
Ciberataque a supermercados: ¿por qué pudieron perderse tantos alimentos?
La conservación alimentaria depende de mantener temperaturas adecuadas durante todo el proceso de almacenamiento y distribución.
Una incidencia prolongada puede provocar que productos inicialmente seguros dejen de reunir las condiciones necesarias para venderse.
Esto afecta especialmente a:
- carne;
- pescado;
- productos lácteos;
- alimentos congelados;
- productos preparados;
- determinados productos frescos.
Cuando existe una ruptura de la cadena de frío, no siempre basta con volver a enfriar la mercancía.
La empresa debe evaluar la seguridad del producto y cumplir los procedimientos aplicables.
Por ello, numerosos establecimientos retiraron alimentos como medida de protección de los consumidores.
El coste empresarial de una modificación aparentemente sencilla
Cambiar un parámetro de funcionamiento puede parecer una operación pequeña desde el punto de vista informático.
Pero sus consecuencias pueden incluir:
Pérdida de inventario + limpieza y reposición + interrupción operativa + reparación de equipos + costes de investigación.
En negocios que dependen de procesos físicos, el impacto de un ciberataque no se mide únicamente por los datos comprometidos.
También debe medirse por la disponibilidad, seguridad y funcionamiento de los sistemas que sostienen la actividad.
¿Qué es la seguridad OT y por qué este incidente es tan importante?
La sigla OT (Operational Technology) se utiliza para describir tecnologías que supervisan o controlan procesos y equipos físicos.
Entre ellas pueden encontrarse:
- sistemas de refrigeración;
- automatización industrial;
- climatización;
- instalaciones eléctricas;
- equipos de producción;
- determinados sistemas de control de edificios.
A diferencia de los sistemas IT tradicionales, una incidencia OT puede afectar directamente a operaciones físicas.
Diferencias entre seguridad IT y OT
| Seguridad IT | Seguridad OT |
|---|---|
| Protege datos, aplicaciones y sistemas | Protege procesos y equipos físicos |
| Prioriza confidencialidad, integridad y disponibilidad | Da especial importancia a seguridad física, integridad del proceso y disponibilidad |
| Incluye usuarios, servidores y aplicaciones cloud | Incluye controladores, sensores y sistemas industriales |
| Los fallos pueden afectar a información y servicios | Los fallos también pueden causar daños materiales u operativos |
Ambos entornos pueden estar conectados y, por tanto, necesitan una estrategia coordinada.
La seguridad OT no sustituye a la ciberseguridad tradicional: añade requisitos que deben contemplarse desde el diseño.
El peligro de conectar sistemas industriales directamente a Internet
La conexión remota puede ser imprescindible para recibir mantenimiento y asistencia técnica.
Sin embargo, publicar directamente interfaces de administración aumenta la superficie de ataque.
Antes de permitir acceso remoto a un controlador de refrigeración, climatización o automatización, una empresa debería preguntarse:
- ¿Necesita realmente estar accesible desde Internet?
- ¿Quién puede conectarse?
- ¿Utiliza autenticación individual?
- ¿Existe MFA cuando es compatible?
- ¿La conexión se realiza mediante una infraestructura segura?
- ¿Se registran los accesos?
- ¿El fabricante sigue proporcionando actualizaciones?
- ¿Se pueden detectar modificaciones no autorizadas?
En numerosas instalaciones, los sistemas operativos y controladores industriales permanecen años en servicio.
Por ello, puede existir equipamiento con firmware antiguo, contraseñas heredadas o configuraciones que nunca se han revisado.
La solución no consiste en desconectar indiscriminadamente todos los sistemas.
Consiste en establecer controles de acceso compatibles con la operativa y reducir la exposición innecesaria.
Segmentación de redes: una medida fundamental para proteger instalaciones técnicas
Una empresa no debería permitir que todos sus dispositivos se comuniquen libremente sin necesidad.
En un supermercado, por ejemplo, podemos encontrar:
Red corporativa: ordenadores, administración y correo.
Red comercial: terminales de venta y servicios relacionados.
Red de videovigilancia: cámaras y grabadores.
Red OT: controladores de refrigeración y sistemas técnicos.
Red de invitados: conexión WiFi para visitantes.
La separación mediante VLAN y políticas de firewall puede ayudar a limitar las comunicaciones entre estos entornos.
Sin embargo, una VLAN por sí sola no proporciona aislamiento completo si las políticas de enrutamiento permiten el acceso indiscriminado.
Es necesario comprobar qué comunicaciones necesita cada segmento y restringir las demás.
¿Qué aporta un firewall profesional?
Un firewall correctamente configurado puede:
- controlar comunicaciones entre redes;
- restringir servicios expuestos;
- registrar conexiones;
- facilitar determinadas políticas de acceso remoto;
- ayudar a identificar tráfico que requiera investigación.
En GHM Soluciones Informáticas trabajamos con SonicWall TZ270 y TZ370 y con infraestructura de red UniFi, adaptando el diseño a las necesidades de cada cliente.
En entornos OT, las políticas deben implantarse después de analizar los protocolos y dependencias operativas para evitar interrupciones no previstas.
Monitorización de refrigeración: las alarmas no deberían depender de un único sistema
Uno de los aspectos más importantes que plantea el incidente es la necesidad de disponer de mecanismos para detectar desviaciones peligrosas.
Por ejemplo, si una cámara frigorífica supera su temperatura permitida, la empresa debería contar con medios adecuados para recibir una alarma y comprobar qué ocurre.
En instalaciones críticas conviene estudiar:
- sensores y alarmas independientes;
- supervisión de temperaturas;
- detección de cambios de configuración;
- registros de accesos;
- mecanismos de recuperación;
- procedimientos de actuación fuera del horario comercial.
Estas medidas deben diseñarse con especialistas en refrigeración y tecnología operativa.
Un SIEM no sustituye los sistemas de seguridad y protección física de la instalación.
Pero puede aportar contexto adicional cuando existe una integración adecuada de los eventos informáticos.
SIEM Wazuh: correlacionar eventos para investigar incidentes de ciberseguridad
En GHM Soluciones Informáticas utilizamos SIEM Wazuh para mejorar la monitorización de seguridad y el estado de diferentes infraestructuras empresariales.
Según cada instalación y las fuentes compatibles, podemos centralizar información de:
- servidores Windows y Linux;
- Microsoft 365;
- Microsoft Entra;
- firewalls;
- switches y puntos de acceso;
- NAS;
- antivirus y protección Endpoint;
- otros sistemas capaces de facilitar registros integrables.
En escenarios industriales, también puede estudiarse la incorporación de telemetría desde gateways, servidores de supervisión o sistemas compatibles.
No todos los controladores industriales permiten enviar directamente registros a Wazuh, y su integración no debe asumirse sin una validación técnica.
Ejemplo de correlación de eventos
Imagine que una empresa observa esta secuencia:
02:10 — Firewall: registra una conexión remota hacia una red técnica.
02:12 — Sistema de administración: detecta un acceso fuera del horario habitual.
02:15 — Servidor de supervisión: registra una modificación de parámetros.
02:25 — Sistema de monitorización: comunica una desviación operativa.
Esta secuencia es un ejemplo ilustrativo, no una reconstrucción confirmada del ataque a los supermercados franceses.
Cuando existen registros adecuados, un SIEM puede ayudar a relacionar señales de diferentes sistemas.
Wazuh centraliza y correlaciona eventos. Nuestro SOC analiza los registros y su contexto para determinar qué requiere investigación.
Conoce nuestro servicio de SIEM Wazuh para empresas.
Hasta 400 días de histórico de logs para auditorías e investigaciones
Muchos incidentes se descubren después de que se haya producido la actividad inicial.
Por eso resulta importante disponer de registros históricos.
En nuestros servicios podemos conservar hasta 400 días de logs de las fuentes integradas, de acuerdo con la configuración y los requisitos aplicables.
Este histórico puede ayudar a investigar:
- accesos realizados;
- cambios administrativos;
- conexiones entre sistemas;
- actividad de servidores;
- eventos de seguridad;
- operaciones registradas en plataformas corporativas.
No garantiza que pueda reconstruirse toda la actividad de un controlador que nunca envió registros.
Pero amplía las posibilidades de investigación cuando la telemetría está disponible.
El incidente de Ahold Delhaize: otro ejemplo de impacto operativo
En fechas próximas también se conoció un incidente de ciberseguridad en Ahold Delhaize, grupo internacional de distribución alimentaria.
La empresa confirmó que había adoptado medidas preventivas, incluida la desconexión temporal de determinados sistemas, para proteger su infraestructura.
Estas actuaciones provocaron alteraciones operativas.
Sin embargo, es importante no confundir los incidentes.
La coincidencia temporal no demuestra que el problema de Ahold Delhaize esté relacionado técnicamente con la manipulación de los frigoríficos franceses.
Hasta que existan conclusiones oficiales, deben tratarse como acontecimientos diferentes.
Ambos muestran, eso sí, una misma realidad empresarial: los sistemas digitales pueden influir directamente en la continuidad de los servicios y las cadenas de suministro.
¿Puede suceder algo similar en una empresa española?
La respuesta depende de la tecnología instalada, su exposición y las medidas de protección aplicadas.
No sería correcto afirmar que cualquier empresa con refrigeración conectada es vulnerable al mismo ataque.
Sin embargo, las organizaciones que utilizan sistemas remotos de control deberían evaluar su seguridad.
Esto afecta a instalaciones como:
- supermercados y comercios alimentarios;
- almacenes frigoríficos;
- empresas logísticas;
- cámaras de conservación;
- edificios con sistemas de climatización;
- instalaciones técnicas;
- empresas industriales.
También pueden existir riesgos similares en sistemas de automatización y gestión de edificios.
La cuestión no es únicamente si existe una vulnerabilidad conocida, sino si la empresa sabe quién puede acceder y modificar sus sistemas críticos.
Diez medidas para reducir el riesgo en sistemas industriales conectados
1. Inventariar todos los equipos
Identificar controladores, gateways, servidores y aplicaciones de administración.
2. Revisar la exposición a Internet
Eliminar publicaciones innecesarias de interfaces de control.
3. Segmentar las redes OT
Separar los sistemas técnicos de otras redes mediante políticas adecuadas.
4. Proteger el acceso remoto
Utilizar mecanismos seguros y MFA cuando sean compatibles.
5. Revisar las cuentas de mantenimiento
Evitar cuentas compartidas y retirar accesos que ya no sean necesarios.
6. Comprobar firmware y soporte del fabricante
Validar las actualizaciones siguiendo procedimientos compatibles con la operación.
7. Supervisar las modificaciones de configuración
Registrar quién cambia parámetros importantes, cuando el sistema lo permita.
8. Utilizar alarmas operativas adecuadas
No depender exclusivamente de alertas informáticas para detectar condiciones físicas peligrosas.
9. Disponer de procedimientos de recuperación
Preparar copias de configuración y métodos seguros para restaurar el funcionamiento.
10. Realizar auditorías especializadas
Revisar tanto la infraestructura IT como los riesgos específicos de los sistemas OT.
No todas las medidas pueden implantarse de la misma manera en todos los controladores.
En tecnología operativa, las modificaciones deben coordinarse con fabricantes y responsables de mantenimiento.
Por qué la ciberseguridad también protege la continuidad del negocio
El caso francés permite observar diferentes consecuencias de una misma operación.
Impacto económico: productos que deben destruirse.
Impacto operativo: equipos que dejan de funcionar correctamente.
Impacto comercial: falta de mercancía disponible para los clientes.
Impacto técnico: necesidad de revisar y recuperar instalaciones.
Impacto reputacional: pérdida de confianza y exposición pública del incidente.
Para una pyme, incluso una interrupción más limitada puede producir consecuencias importantes.
Por eso la ciberseguridad debe formar parte de la gestión de riesgos del negocio.
Una estrategia adecuada combina prevención, detección, continuidad y capacidad de recuperación.
Conclusión: el ciberataque a supermercados demuestra que la seguridad IT y OT deben trabajar juntas
El ciberataque a supermercados de Francia de octubre de 2026 ha puesto de manifiesto las consecuencias de manipular sistemas físicos conectados a redes informáticas.
Los atacantes alteraron parámetros de refrigeración, provocando temperaturas de hasta 50 °C en determinadas instalaciones y obligando a retirar grandes cantidades de alimentos.
Las investigaciones describen un impacto sobre varios centenares de establecimientos de diferentes cadenas.
Aunque los detalles completos de la intrusión siguen sujetos a investigación, el caso ofrece una enseñanza clara:
Una conexión remota mal protegida puede convertirse en un riesgo operativo, no solamente informático.
En GHM Soluciones Informáticas trabajamos en la protección de infraestructuras empresariales mediante:
🔥 Firewall SonicWall y políticas de seguridad.
📡 Redes UniFi y segmentación.
🖥️ Monitorización de servidores.
☁️ Microsoft 365 y gestión de identidades.
🛡️ Protección Endpoint.
📊 SIEM Wazuh.
🔎 Análisis SOC y correlaciones personalizadas.
🗄️ Hasta 400 días de histórico de logs.
📋 Auditorías de ciberseguridad.
Para instalaciones de tecnología operativa, estas capacidades deben complementarse con soluciones, alarmas y procedimientos específicos de los fabricantes y especialistas industriales.
¿Tu empresa utiliza sistemas de climatización, refrigeración, automatización o equipos técnicos conectados a Internet?
Es importante comprobar cómo se gestionan sus accesos, qué redes pueden alcanzarlos y qué mecanismos existen para detectar una incidencia.
Consulta nuestras soluciones de ciberseguridad para empresas y nuestros servicios de auditoría de ciberseguridad.
No esperes a que un problema informático detenga una operación esencial de tu negocio.
Contacta con GHM Soluciones Informáticas y solicita asesoramiento para revisar la seguridad de tu infraestructura.
Preguntas frecuentes sobre el ciberataque a supermercados en Francia
¿Cuándo ocurrió el ataque?
Durante la noche del 11 al 12 de octubre de 2026.
¿Cuántos supermercados resultaron afectados?
Las primeras informaciones hablaban de más de 150 establecimientos. Posteriormente se comunicó la afectación de varios centenares de tiendas, aunque las cifras varían según la fuente y la fecha.
¿Qué cadenas se vieron afectadas?
Las informaciones publicadas mencionan Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc y otros establecimientos.
¿Los frigoríficos alcanzaron realmente 50 °C?
Sí. Diversos medios documentaron instalaciones que registraron temperaturas próximas a 50 °C durante el incidente.
¿Cómo actuaron los atacantes?
Las investigaciones indican que modificaron de forma remota parámetros de los sistemas de regulación frigorífica, incluidos determinados ciclos de descongelación.
¿Qué fabricante estaba relacionado con los sistemas afectados?
Parte de las instalaciones utilizaba tecnología de Danfoss. Las investigaciones posteriores también mencionaron otros sistemas, por lo que no debe atribuirse toda la afectación a un único modelo o vulnerabilidad.
¿Se conoce la vulnerabilidad exacta utilizada?
Se han relacionado algunos equipos con vulnerabilidades conocidas, pero el método de acceso inicial no está completamente confirmado para todos los incidentes.
¿Por qué tuvieron que retirar alimentos?
Porque las alteraciones de temperatura comprometieron las condiciones de conservación y la seguridad alimentaria.
¿Qué es la seguridad OT?
Es la protección de tecnologías utilizadas para supervisar o controlar procesos y equipos físicos.
¿Una pyme puede sufrir un incidente similar?
Puede existir riesgo si utiliza sistemas conectados con debilidades de seguridad. La exposición real depende del equipo, la configuración y los controles implantados.
¿Es recomendable conectar sistemas industriales directamente a Internet?
Se debe evitar la exposición innecesaria. El acceso remoto debería diseñarse con autenticación, restricciones y mecanismos de supervisión adecuados.
¿Una VLAN protege completamente los controladores?
No. La segmentación necesita acompañarse de políticas de firewall y controles de comunicación.
¿Qué aporta SIEM Wazuh?
Permite centralizar y correlacionar registros de fuentes compatibles para mejorar la visibilidad y facilitar investigaciones.
¿Se pueden monitorizar directamente todos los controladores industriales con Wazuh?
No necesariamente. Depende del equipo y de las posibilidades de integración.
¿Qué aporta un SOC?
Nuestro SOC analiza los registros disponibles, investiga su contexto y determina cuáles requieren atención.
¿Qué debería revisar una empresa con refrigeración conectada?
Inventario, acceso remoto, firmware, segmentación, credenciales, monitorización, alarmas operativas y procedimientos de recuperación.
¿Cuál es la principal lección del ciberataque?
Que una vulnerabilidad informática puede afectar directamente a operaciones físicas, provocar pérdidas económicas y comprometer la continuidad de un negocio.
