El caso Flock Safety demuestra que instalar cámaras de seguridad no garantiza, por sí solo, que las imágenes estén protegidas. Un dispositivo puede disponer de cifrado, conectividad cloud e inteligencia artificial y, aun así, presentar debilidades capaces de facilitar el acceso no autorizado a información sensible.
En septiembre de 2026, una investigación publicada por WIRED y 404 Media reveló que un grupo denominado stegan0gram había obtenido físicamente una cámara de reconocimiento de matrículas de Flock Safety y examinado su almacenamiento interno.
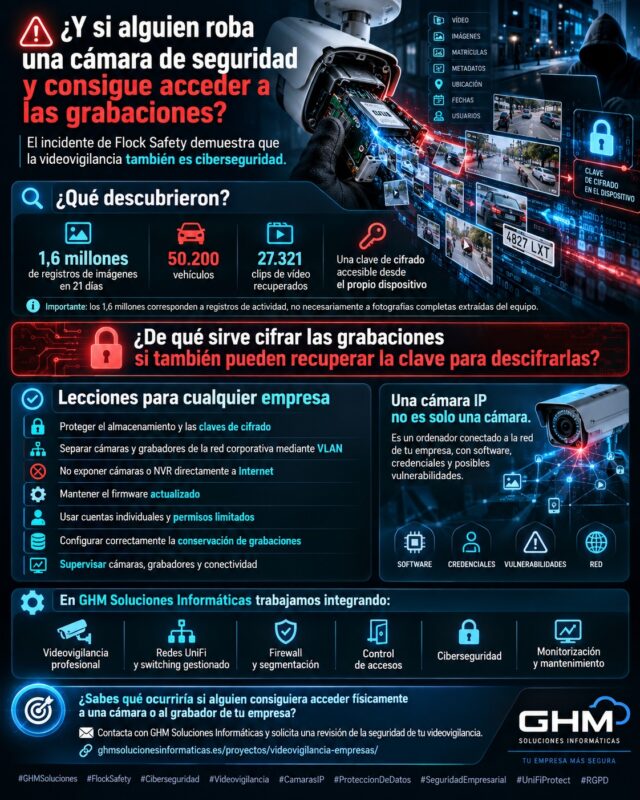
Los investigadores encontraron una clave de cifrado accesible desde el propio dispositivo, archivos de vídeo y registros que permitieron reconstruir una actividad de captación extraordinariamente elevada.
1,6 M
Imágenes captadas, según los registros examinados
27.321
Clips de vídeo recuperados
21 días
Periodo aproximado documentado por los registros
Datos publicados en septiembre de 2026. Las 1,6 millones de capturas proceden de registros de actividad: no debe interpretarse que todas esas imágenes completas fueron extraídas y permanecían almacenadas simultáneamente en la cámara.
La investigación también identificó actividad correspondiente a unos 50.200 vehículos. Una misma circulación podía generar múltiples capturas, por lo que tampoco se trata de 1,6 millones de vehículos diferentes.
WIRED
+1
El incidente plantea una cuestión fundamental para empresas, comunidades de propietarios, almacenes, despachos profesionales y organizaciones con videovigilancia IP:
¿Qué ocurriría con las grabaciones y credenciales de tu empresa si alguien consiguiera acceder físicamente a una cámara?
Qué ocurrió con la cámara de Flock Safety
El grupo stegan0gram retiró sin autorización una cámara instalada junto a una vía pública estadounidense.
A diferencia de un ataque remoto contra un servidor, el acceso inicial se produjo sobre el propio dispositivo.
Posteriormente, sus integrantes analizaron el hardware y realizaron una copia de gran parte de los datos accesibles.
La cámara funcionaba sobre Android y utilizaba varias particiones de almacenamiento.
Durante el análisis se identificaron áreas destinadas al software del fabricante y a los archivos multimedia. Según la investigación periodística, una clave disponible en una partición accesible permitió descifrar parte de los archivos almacenados.
Esto puso de manifiesto un problema clásico de seguridad:
si un atacante puede recuperar la clave necesaria para descifrar los datos desde el mismo equipo, la protección puede quedar comprometida cuando ese equipo cae en sus manos.
La extracción física de una cámara no equivale a una intrusión general en la plataforma cloud del fabricante. Son escenarios diferentes y deben analizarse por separado.
WIRED
+1
Flock Safety y las claves de cifrado: ¿dónde estaba la vulnerabilidad?
El cifrado protege información convirtiéndola en datos que no pueden interpretarse sin la clave correspondiente.
Sin embargo, su eficacia depende de algo más que utilizar un algoritmo robusto.
También importa cómo se generan, almacenan y protegen las claves.
Pensemos en un servidor de grabación con todos sus discos cifrados.
Si las claves permanecen accesibles para cualquiera que pueda copiar el almacenamiento, un tercero podría conseguir tanto los datos cifrados como los elementos necesarios para recuperarlos.
Por eso, en una arquitectura segura se estudian medidas como:
- protección de claves mediante hardware seguro;
- mecanismos de almacenamiento de claves resistentes a la extracción;
- cifrado asociado a la identidad del dispositivo;
- arranque verificado;
- control de acceso al sistema operativo;
- protección frente a manipulaciones físicas.
No todas estas medidas se aplican igual a todos los dispositivos. Su elección depende del hardware, las funcionalidades y el riesgo que se pretende reducir.
Tener los datos cifrados no significa que estén completamente protegidos
Una empresa puede comprar un equipo cuyo fabricante anuncia «almacenamiento cifrado» y pensar que sus imágenes están seguras incluso ante el robo del dispositivo.
Pero conviene formular una pregunta adicional:
¿Qué impide recuperar las claves de cifrado si alguien obtiene acceso al almacenamiento interno?
El incidente de Flock Safety demuestra por qué esta pregunta importa.
¿Qué información reveló el análisis de la cámara?
Los registros recuperados permitieron documentar un periodo de aproximadamente 21 días.
Según la información publicada:
| Elemento analizado | Resultado comunicado |
|---|---|
| Imágenes captadas | Aproximadamente 1,6 millones, según registros |
| Vehículos registrados | Alrededor de 50.200 |
| Clips MP4 recuperados | 27.321 |
| Duración de los clips | Aproximadamente 1–2 segundos |
| Resolución de los clips | 1.024 × 768 píxeles |
| Tipo de acceso inicial | Extracción física del dispositivo |
Los archivos y registros aportaron información sobre el funcionamiento interno de la cámara, incluidas funciones de detección y clasificación de objetos.
TechSpot
+1
Esto introduce otro riesgo: además de las grabaciones, un dispositivo puede contener datos de configuración, componentes de software, registros técnicos y otra información útil para comprender su funcionamiento.
La seguridad de una cámara no se limita a proteger las imágenes. También debe proteger su sistema operativo y su configuración.
Cámaras con inteligencia artificial: más funciones y nuevas responsabilidades
Los sistemas de videovigilancia modernos pueden incorporar funciones como:
- detección de vehículos;
- lectura de matrículas;
- identificación de determinadas características;
- detección de personas;
- búsqueda inteligente de grabaciones.
Estas capacidades ayudan a localizar incidentes y reducen el tiempo dedicado a revisar vídeo manualmente.
Sin embargo, también generan información que puede resultar sensible.
Una matrícula vinculada a una ubicación y una hora puede permitir reconstruir determinados desplazamientos. Del mismo modo, los registros de detección pueden revelar patrones de actividad.
La investigación de Flock Safety mostró que el dispositivo incluía funciones de detección de personas y otros objetos.
Eso no demuestra por sí mismo que existiera un sistema de reconocimiento facial activado. Detectar una cara, reconocer una identidad y realizar identificación biométrica son operaciones diferentes.
La conclusión para cualquier empresa es sencilla:
cuanto más inteligente sea una cámara, más importante resulta conocer qué datos recopila, dónde los guarda y quién puede acceder a ellos.
La respuesta de Flock Safety: auditoría externa y medidas correctivas
Tras las informaciones sobre la seguridad de sus equipos, Flock Safety publicó detalles de una evaluación realizada por la firma especializada Bishop Fox.
Las pruebas se desarrollaron entre el 12 de enero y el 27 de marzo de 2026 y abarcaron dispositivos físicos, aplicaciones, infraestructura cloud y código.
Según los resultados comunicados por Flock Safety, la auditoría identificó 36 hallazgos de diferentes niveles de gravedad.
Estado de los hallazgos comunicado por Flock Safety el 22 de septiembre de 2026
07142128Corregidos y verificadosPendientes o gestionados
Fuente: comunicación oficial de Flock Safety
Entre los hallazgos figuraban dos de gravedad crítica y siete de gravedad alta. Flock afirma que todos ellos fueron corregidos y que Bishop Fox verificó esas correcciones. Otros hallazgos seguían pendientes, parcialmente corregidos o sujetos a decisiones de gestión de riesgos.
El fabricante también comunicó una medida destinada a proteger determinados lectores antiguos frente a la extracción física de datos: la incorporación de Android Verified Boot.
Flock sostiene que las vulnerabilidades tratadas en su comunicación no permitieron acceder a su almacenamiento cloud y que las correcciones se distribuyen de manera centralizada.
flocksafety.com
¿Significa esto que todas las cámaras Flock Safety están completamente protegidas?
No sería correcto llegar a esa conclusión.
La auditoría y las correcciones comunicadas representan medidas concretas de mejora, pero no constituyen una garantía de seguridad absoluta.
Además, el anuncio público no permite determinar con certeza si el dispositivo concreto analizado por stegan0gram ya había recibido todas las protecciones descritas.
Por tanto, conviene distinguir:
Lo documentado por los investigadores: se pudo extraer información de una cámara obtenida físicamente.
Lo comunicado por el fabricante: se han implantado y verificado correcciones para determinadas vulnerabilidades, incluidas medidas de protección de lectores antiguos.
Ambos hechos son relevantes para valorar el caso.
Qué pueden aprender las empresas del incidente de Flock Safety
Aunque el caso se ha producido en Estados Unidos, sus lecciones también afectan a las organizaciones españolas.
Actualmente encontramos cámaras IP y sistemas de grabación conectados en:
- administraciones de fincas y comunidades de propietarios;
- despachos profesionales;
- asesorías y oficinas;
- almacenes y centros logísticos;
- constructoras e instalaciones técnicas;
- comercios;
- empresas con varias sedes.
Muchas de estas instalaciones incorporan equipos accesibles físicamente desde aparcamientos, fachadas, entradas o zonas exteriores.
Por eso, una estrategia de seguridad debe contemplar tanto los ataques remotos como la manipulación física del hardware.
Siete medidas para proteger la videovigilancia de una empresa
1. Proteger las grabaciones y las claves de cifrado
No basta con comprobar que el fabricante ofrece cifrado.
Conviene conocer dónde se almacenan las claves, qué protecciones incorpora el hardware y qué sucede si se extrae un disco o una cámara.
En instalaciones con información sensible, estas características deben formar parte de los criterios de compra.
2. Separar las cámaras de la red corporativa
Siempre que sea técnicamente viable, recomendamos utilizar una VLAN específica para videovigilancia.
De esta forma, una cámara no tiene por qué acceder directamente a los ordenadores administrativos, servidores o recursos de gestión de la empresa.
Además, las reglas del firewall deben permitir únicamente las comunicaciones necesarias.
3. Evitar exponer cámaras y grabadores directamente a Internet
Los puertos de administración y servicios innecesarios no deberían permanecer publicados.
Cuando se necesita acceso remoto, es preferible utilizar mecanismos seguros de autenticación y conectividad, con MFA cuando esté disponible.
La exposición innecesaria aumenta la superficie de ataque.
4. Mantener firmware y aplicaciones actualizados
Las cámaras, los NVR y los gateways son dispositivos informáticos.
Por tanto, también pueden presentar vulnerabilidades.
Una instalación profesional necesita un procedimiento de actualización y revisión de avisos de seguridad del fabricante.
5. Aplicar mínimo privilegio y cuentas individuales
No todos los empleados necesitan descargar grabaciones, modificar configuraciones o administrar cámaras.
Conviene diferenciar permisos de visualización, revisión del histórico y administración.
También deben eliminarse los accesos que ya no sean necesarios.
6. Establecer una retención adecuada
Conservar grabaciones durante más tiempo no significa necesariamente mejorar la seguridad.
En España, los sistemas sujetos a la normativa de protección de datos deben respetar los principios de finalidad, minimización y limitación del plazo de conservación.
Como regla general, la legislación española contempla un plazo máximo de un mes para imágenes de videovigilancia con finalidad de seguridad, salvo supuestos legalmente previstos, como su conservación necesaria para acreditar hechos relevantes.
Por tanto, no conviene confundir la capacidad técnica para almacenar meses de vídeo con la posibilidad legal de conservarlo indiscriminadamente.
Puede consultarse la información de la Agencia Española de Protección de Datos (AEPD).
7. Supervisar también la infraestructura de videovigilancia
Una cámara puede estar instalada y aparentemente encendida, pero presentar problemas de conectividad, grabación o almacenamiento.
Por ello recomendamos revisar periódicamente su estado, la capacidad disponible y la disponibilidad efectiva de las imágenes.
La grabación más importante es la que realmente puede recuperarse cuando ocurre un incidente.
Videovigilancia y ciberseguridad: por qué deben diseñarse juntas
Tradicionalmente, muchas instalaciones de cámaras se trataban como un proyecto independiente de la infraestructura informática.
Sin embargo, las cámaras IP actuales son dispositivos conectados que pueden comunicarse con servidores, plataformas cloud y aplicaciones móviles.
Por tanto, necesitan controles similares a los aplicados a otros sistemas empresariales.
Una arquitectura de videovigilancia bien diseñada debería contemplar:
| Capa | Objetivo |
|---|---|
| Cámaras IP | Captación y protección del dispositivo |
| Switching y VLAN | Separación del tráfico |
| Firewall | Control de comunicaciones |
| NVR y almacenamiento | Conservación y disponibilidad |
| Identidades y MFA | Protección de accesos |
| Actualizaciones | Corrección de vulnerabilidades |
| Monitorización | Detección de anomalías e incidencias |
| Auditoría | Validación de medidas de seguridad |
Además, estas capas deben diseñarse de forma coherente.
Por ejemplo, instalar un grabador de altas prestaciones no resuelve el problema si sus contraseñas son compartidas o si se permite acceder a su administración desde cualquier lugar de Internet.
UniFi Protect: gestión integrada de videovigilancia y redes
En GHM Soluciones Informáticas trabajamos con soluciones de videovigilancia como UniFi Protect, integradas con la infraestructura de red UniFi.
Esta arquitectura permite diseñar instalaciones que combinan cámaras IP, grabadores, switches PoE, gateways y control de acceso.
Entre los aspectos que valoramos destacan:
- segmentación del tráfico de videovigilancia;
- control de usuarios y permisos;
- configuración de retención;
- estado de cámaras y almacenamiento;
- actualizaciones;
- acceso remoto seguro;
- mantenimiento y supervisión.
Esto no significa que UniFi Protect sea inmune a vulnerabilidades o que sus mecanismos de cifrado sean equivalentes a los de otros fabricantes.
La seguridad debe evaluarse por producto, configuración y arquitectura, sin atribuir protecciones que no estén documentadas.
Puede consultar nuestro servicio de videovigilancia para empresas.
¿Qué aporta un SOC a una infraestructura con videovigilancia?
En determinadas instalaciones, los eventos de red, firewall, servidores y otros componentes pueden integrarse en plataformas de monitorización y seguridad.
En nuestro servicio de SIEM Wazuh para empresas, centralizamos y correlacionamos registros procedentes de las fuentes compatibles.
Esto puede ayudar a relacionar señales como:
- accesos administrativos;
- conexiones de red inesperadas;
- cambios en sistemas;
- fallos de autenticación;
- eventos de firewall;
- actividad en servidores.
Wazuh centraliza y correlaciona. Nuestro SOC analiza los registros y su contexto.
No significa que cada cámara permita obtener todos esos eventos ni que el SIEM sustituya la administración específica del sistema de videovigilancia.
Además, nuestro servicio puede mantener hasta 400 días de histórico de logs de las fuentes integradas para facilitar investigaciones y análisis retrospectivos, conforme a los requisitos aplicables.
Este histórico de eventos de seguridad es independiente de la conservación legal de las grabaciones de videovigilancia.
Flock Safety y la importancia de realizar auditorías de ciberseguridad
Uno de los aspectos más relevantes del caso es que una evaluación técnica externa permitió identificar numerosas debilidades y verificar correcciones.
Las auditorías ayudan a responder preguntas que a menudo permanecen sin comprobar:
¿Qué ocurriría si alguien robara una cámara?
¿Podría acceder a las imágenes almacenadas?
¿Se pueden recuperar las claves de cifrado?
¿Están protegidas las interfaces administrativas?
¿Las cámaras pueden comunicarse con otros equipos internos?
¿Quién tiene permiso para consultar y descargar las grabaciones?
¿Se aplican correctamente las actualizaciones?
Estas preguntas son importantes tanto para una gran instalación como para una pequeña empresa con cuatro cámaras.
En GHM Soluciones Informáticas ofrecemos servicios de auditoría de ciberseguridad para empresas, orientados a identificar debilidades y establecer medidas de mejora.
Conclusión: una cámara de seguridad también debe estar protegida
El incidente de Flock Safety deja una lección que va mucho más allá del reconocimiento de matrículas.
Un grupo obtuvo físicamente una cámara, analizó su almacenamiento y consiguió acceder a información que debía permanecer protegida.
La investigación documentó registros correspondientes a aproximadamente 1,6 millones de capturas de vehículos en 21 días, así como miles de pequeños clips de vídeo.
Por su parte, Flock Safety ha informado de auditorías y correcciones verificadas, incluida una mejora del arranque seguro de determinados equipos antiguos.
La conclusión para las empresas no debería ser abandonar la videovigilancia.
Debería ser comprender que una cámara IP es también un ordenador conectado a la red, con software, credenciales, almacenamiento y posibles vulnerabilidades.
En GHM Soluciones Informáticas ayudamos a integrar:
📹 Videovigilancia profesional 📡 Redes y switching gestionado 🔥 Firewall y segmentación 🔐 Control de accesos 🔄 Actualizaciones y mantenimiento 📊 Monitorización de infraestructura 🔎 Servicios de ciberseguridad y auditoría
¿Sabes si las cámaras de tu empresa están realmente protegidas frente a accesos no autorizados, robo del dispositivo o configuraciones inseguras?
Una revisión técnica puede ayudar a identificar riesgos antes de que se conviertan en un incidente.
Solicita asesoramiento a GHM Soluciones Informáticas.
Preguntas frecuentes sobre Flock Safety y la seguridad de cámaras IP
¿Qué ocurrió con la cámara de Flock Safety?
Un grupo obtuvo físicamente una cámara de reconocimiento de matrículas y analizó sus componentes y almacenamiento. Según la investigación publicada, pudo recuperar información debido a debilidades en la protección local de datos.
¿Se extrajeron 1,6 millones de fotografías de la cámara?
La investigación documentó registros correspondientes a unas 1,6 millones de imágenes captadas durante aproximadamente 21 días. No debe confundirse esa cifra con 1,6 millones de archivos fotográficos completos recuperados simultáneamente del almacenamiento.
¿Cuántos vídeos se recuperaron?
Se informó de 27.321 clips de vídeo de aproximadamente uno o dos segundos.
¿Se comprometió el cloud de Flock Safety?
La investigación descrita se basó en acceso físico al dispositivo. Flock Safety afirma que esta vía no permitió acceder a las imágenes almacenadas en su plataforma cloud.
¿Cuál fue el problema de cifrado?
Según la investigación, una clave accesible desde una partición del dispositivo permitió descifrar parte del contenido. El caso ilustra la importancia de proteger las claves, además de los datos.
¿Qué es Android Verified Boot?
Es un mecanismo que verifica la integridad y autenticidad de determinados componentes durante el arranque. Puede dificultar modificaciones no autorizadas del sistema, aunque no sustituye todos los controles de protección de datos.
¿Qué detectó la auditoría de Bishop Fox?
Según Flock Safety, identificó 36 hallazgos de diferente gravedad, incluidos dos críticos y siete altos, que el fabricante afirma haber corregido y verificado.
¿Las cámaras con IA son menos seguras?
No necesariamente. Sin embargo, pueden procesar y almacenar información adicional, por lo que requieren una evaluación adecuada de privacidad, seguridad y gestión de datos.
¿Una cámara IP puede comprometer una red empresarial?
Un dispositivo vulnerable podría convertirse en un punto de entrada o facilitar movimientos hacia otros sistemas si la arquitectura y los permisos de red lo permiten.
¿Es recomendable separar las cámaras mediante VLAN?
Sí, cuando resulte técnicamente apropiado. La segmentación ayuda a limitar las comunicaciones innecesarias entre videovigilancia y otros recursos empresariales.
¿Cuánto tiempo pueden conservarse las grabaciones de videovigilancia en España?
Como regla general, las imágenes obtenidas para fines de seguridad están sujetas al plazo máximo de un mes previsto en la normativa española, con las excepciones legales aplicables.
¿Qué debería revisar una empresa en su sistema de videovigilancia?
Cifrado y gestión de claves, firmware, permisos, contraseñas, segmentación, acceso remoto, retención, disponibilidad de grabaciones y mantenimiento.
¿Cuál es la principal lección del caso Flock Safety?
La videovigilancia no es realmente segura solo porque las cámaras graben o utilicen cifrado. También es necesario proteger el dispositivo, las claves, la red, los accesos y el almacenamiento.
Referencias y fuentes
- WIRED — Investigación sobre los datos recuperados de una cámara Flock Safety.
- Flock Safety — Resultados oficiales de la evaluación de seguridad realizada por Bishop Fox.
- Android Open Source Project — Documentación técnica de Verified Boot.
