La actualización Chrome 155 ya está disponible y merece prioridad en equipos personales y empresariales.
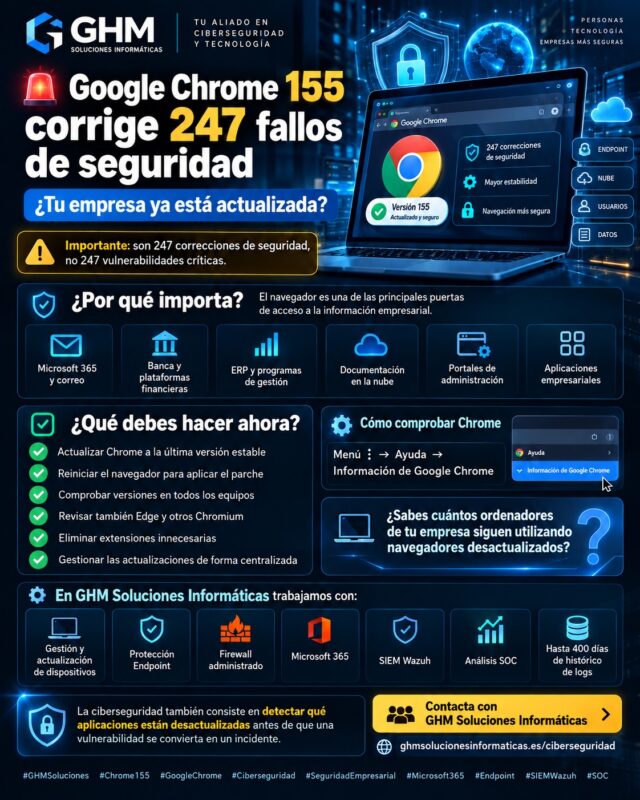
Google ha publicado la rama estable 155.0.8059.39/.40 para Windows y macOS y 155.0.8059.39 para Linux, con un total de 247 correcciones de seguridad. Chrome Releases
Este matiz es importante porque algunos titulares están presentando el lanzamiento como si fueran:
247 vulnerabilidades críticas.
No es correcto.
Google confirma 247 correcciones de seguridad en total, dentro de las cuales existen vulnerabilidades de distinta severidad, incluyendo varias clasificadas como críticas. Chrome Releases
Por tanto, la conclusión sí sigue siendo clara:
conviene actualizar Google Chrome cuanto antes.
Actualización Chrome 155: qué versiones ha publicado Google
Google comenzó el despliegue estable de Chrome 155 el 6 de octubre de 2026.
Las versiones oficiales son:
Windows
155.0.8059.39 / 155.0.8059.40
macOS
155.0.8059.39 / 155.0.8059.40
Linux
155.0.8059.39
El despliegue se realiza progresivamente durante varios días o semanas, por lo que algunos dispositivos pueden recibir la versión antes que otros. Chrome Releases
Actualización Chrome 155: 247 correcciones no significa 247 vulnerabilidades críticas
Este punto conviene explicarlo con precisión.
El boletín oficial indica:
247 security fixes.
Dentro del listado existen vulnerabilidades:
- críticas;
- altas;
- medias;
- bajas;
- correcciones internas detectadas por Google.
Por tanto:
247 correcciones de seguridad ≠ 247 vulnerabilidades críticas.
Entre los fallos críticos publicados por Google aparecen, por ejemplo:
- CVE-2026-106382 — Use After Free en Chromecast;
- CVE-2026-106197 — Use After Free en Browser;
- CVE-2026-106358 — Use After Free en Navigation;
- CVE-2026-106347 — Use After Free en Track. Chrome Releases
La gravedad sigue siendo suficiente para justificar una actualización rápida.
Actualización Chrome 155: qué significa “Use After Free”
Varias de las vulnerabilidades críticas de Chrome 155 pertenecen a la categoría:
Use After Free.
Este tipo de fallo ocurre cuando una aplicación intenta utilizar una zona de memoria después de haber sido liberada.
En determinadas condiciones, un atacante puede intentar manipular esa situación para:
- provocar corrupción de memoria;
- bloquear el navegador;
- ejecutar código;
- combinar el fallo con otras vulnerabilidades.
Por eso los errores de memoria siguen apareciendo con frecuencia entre los fallos más graves de los navegadores modernos.
Actualización Chrome 155: por qué un navegador es una pieza crítica de seguridad
El navegador se ha convertido en una de las aplicaciones más utilizadas de cualquier empresa.
Desde Chrome accedemos diariamente a:
☁️ Microsoft 365
📧 correo web
🏦 banca
📊 ERP
📂 almacenamiento cloud
💼 aplicaciones SaaS
🔐 portales de administración
Por tanto, una vulnerabilidad en el navegador puede afectar directamente a:
identidad + datos + sesiones + aplicaciones empresariales.
Por eso Chrome debe tratarse como:
software crítico.
No como una aplicación secundaria.
Actualización Chrome 155: navegar con una versión antigua aumenta el riesgo
Cuando una vulnerabilidad ya tiene:
- identificador CVE;
- parche publicado;
- información técnica;
mantener una versión vulnerable deja una ventana de exposición innecesaria.
Además, una vez que Google publica una actualización:
atacantes e investigadores pueden comparar versiones.
Esto permite estudiar qué cambió y, en algunos casos, intentar desarrollar métodos de explotación.
Por tanto:
cuanto más tiempo permanece un equipo sin actualizar, mayor es la ventana de riesgo.
Chrome se actualiza automáticamente, pero puede no haberse aplicado todavía
Google Chrome suele descargar actualizaciones automáticamente.
Sin embargo, existe un detalle importante:
la actualización puede quedar pendiente hasta reiniciar el navegador.
Esto ocurre con frecuencia en equipos empresariales donde Chrome permanece abierto:
- varios días;
- con muchas pestañas;
- sin reinicio.
Por tanto, un usuario puede pensar:
“Chrome se actualiza solo”.
Pero seguir ejecutando:
una versión antigua cargada en memoria.
Actualización Chrome 155: cómo comprobar la versión instalada
En Chrome:
Menú de tres puntos
↓
Ayuda
↓
Información de Google Chrome
También puede escribir:
chrome://settings/help
El navegador comprobará automáticamente si existe una actualización.
Después:
reinicie Chrome para completar la instalación.
Actualización Chrome 155: qué versión debería aparecer
En Windows y macOS debería encontrarse en la rama:
155.0.8059.39/.40
y en Linux:
155.0.8059.39
o una versión posterior si Google ya ha distribuido una actualización adicional. Chrome Releases
Por tanto, no recomendamos fijarse únicamente en:
155.0.8059.40
porque la versión exacta depende de plataforma y despliegue.
La regla práctica es:
estar en la última versión estable disponible.
Actualización Chrome 155: algunas vulnerabilidades críticas ya tienen CVE pública
Google ha publicado información sobre varias vulnerabilidades críticas.
CVE-2026-106382
Tipo:
Use After Free
Componente:
Chromecast
CVE-2026-106197
Tipo:
Use After Free
Componente:
Browser
CVE-2026-106358
Tipo:
Use After Free
Componente:
Navigation
CVE-2026-106347
Tipo:
Use After Free
Componente:
Track Chrome Releases
Además, Chrome 155 corrige numerosos fallos de otras severidades.
Actualización Chrome 155 e inteligencia artificial
Hay otro detalle interesante en esta versión.
Google acredita CVE-2026-106358 a Xinyang Ge, de Anthropic, con asistencia de Claude.
También acredita CVE-2026-106347 al mismo investigador, nuevamente con ayuda de Claude. Chrome Releases
Esto muestra una tendencia cada vez más clara:
la inteligencia artificial también está participando en investigación defensiva.
No solo vemos IA utilizada para:
- phishing;
- automatización ofensiva;
- reconocimiento.
También se utiliza para:
- análisis de código;
- búsqueda de vulnerabilidades;
- fuzzing asistido;
- investigación de seguridad.
Actualización Chrome 155: la IA también ayuda a descubrir fallos
La participación de herramientas de IA en descubrimientos de vulnerabilidades no significa que:
“la IA haya sustituido al investigador”.
En muchos casos actúa como:
acelerador.
Puede ayudar a:
- analizar código;
- proponer hipótesis;
- localizar patrones;
- automatizar pruebas.
El investigador sigue aportando:
contexto + criterio + validación.
Esto probablemente hará que se descubran:
más vulnerabilidades y más rápido.
Más vulnerabilidades descubiertas no significa necesariamente peor software
Puede parecer contradictorio.
Si una nueva versión corrige:
247 fallos
podemos pensar:
“Chrome es inseguro”.
Pero también puede significar:
más capacidad para encontrar y corregir errores antes de que sean explotados.
Google utiliza herramientas como:
- AddressSanitizer;
- MemorySanitizer;
- UndefinedBehaviorSanitizer;
- Control Flow Integrity;
- libFuzzer;
- AFL.
para detectar problemas durante el ciclo de desarrollo. Chrome Releases
Por tanto, el número bruto necesita contexto.
Actualización Chrome 155: ¿hay explotación activa?
El boletín estable de Chrome 155 confirma las 247 correcciones, pero en la información oficial publicada para esta versión no aparece una advertencia equivalente a:
“Google is aware that an exploit exists in the wild”
para estas vulnerabilidades concretas. Chrome Releases
Esto es importante.
No debemos afirmar:
“Chrome 155 corrige 247 vulnerabilidades explotadas”.
No es lo que dice Google.
La prioridad se debe a:
- severidad;
- volumen;
- importancia del navegador;
- existencia de vulnerabilidades críticas.
Actualización Chrome 155 y Chrome 154: no confundir versiones
Chrome 154 también recibió recientemente una gran actualización de seguridad.
Google publicó Chrome 154 con:
108 correcciones de seguridad, incluidas varias críticas. Chrome Releases
Poco después llegó Chrome 155 con:
247 correcciones.
Esto demuestra la velocidad con la que evoluciona el navegador.
Por tanto:
actualizar una vez no significa quedar actualizado para siempre.
Actualización Chrome 155 y el ciclo rápido de versiones
Chrome utiliza un ciclo de lanzamiento rápido.
Esto aporta:
✅ funciones nuevas
✅ mejoras de rendimiento
✅ parches frecuentes
pero también implica que las empresas necesitan:
gestionar actualizaciones de forma continua.
No basta con revisar Chrome:
una vez al año.
Actualización Chrome 155 en empresas
En una empresa, dejar que cada usuario decida cuándo actualizar puede provocar:
- versiones diferentes;
- equipos atrasados;
- navegadores abiertos durante semanas;
- parches pendientes.
Por eso recomendamos:
gestión centralizada.
El objetivo debería ser poder responder rápidamente:
¿qué versión de Chrome tiene cada equipo?
Inventario de versiones: una pieza básica de ciberseguridad
Cuando aparece una actualización como Chrome 155, la primera pregunta debería ser:
¿qué equipos siguen vulnerables?
Para responder necesitamos:
- inventario;
- versión instalada;
- estado de actualización.
Sin inventario:
no sabemos qué debemos corregir.
Y eso ralentiza la respuesta.
Actualización Chrome 155 y Microsoft Intune
En entornos corporativos, soluciones como Microsoft Intune pueden ayudar a:
- gestionar dispositivos;
- controlar aplicaciones;
- desplegar configuraciones;
- verificar cumplimiento.
Esto reduce la dependencia de que:
cada usuario actualice manualmente.
La gestión centralizada resulta especialmente útil cuando una organización dispone de:
decenas o cientos de puestos.
Actualización Chrome 155 y navegadores Chromium
Muchos navegadores comparten Chromium como base.
Por ejemplo:
- Microsoft Edge;
- Opera;
- Vivaldi;
- Brave;
- otros navegadores Chromium.
Eso significa que algunas vulnerabilidades pueden existir también:
en otros productos basados en Chromium.
Pero hay que hacer un matiz.
Chrome vulnerable ≠ todos los navegadores Chromium vulnerables exactamente igual.
Cada fabricante:
- integra versiones distintas;
- añade componentes propios;
- publica sus propios parches.
Por tanto:
cada navegador debe actualizarse mediante su propio canal.
Actualización Chrome 155 y Microsoft Edge
Microsoft Edge utiliza Chromium.
Por tanto, cuando Google publica correcciones importantes en Chromium, Microsoft suele integrar posteriormente los cambios en Edge.
Sin embargo, la numeración:
no es la misma.
Por eso no debemos buscar:
Chrome 155 dentro de Edge.
Debemos comprobar:
si Edge está actualizado a su última versión disponible.
Navegadores alternativos también deben mantenerse actualizados
Lo mismo ocurre con:
- Brave;
- Vivaldi;
- Opera.
El mensaje es sencillo:
no importa qué navegador utilice la empresa.
Debe estar:
actualizado.
Actualización Chrome 155: sandbox no sustituye los parches
Chrome incorpora mecanismos de seguridad como:
- sandbox;
- aislamiento;
- Safe Browsing;
- protección de memoria;
- Site Isolation.
Pero ninguna de estas capas significa:
“ya no necesitamos actualizar”.
Porque algunas vulnerabilidades pueden:
afectar precisamente a esas capas.
Por tanto:
protección integrada + actualización
deben trabajar juntas.
Actualización Chrome 155: Safe Browsing tampoco sustituye la actualización
Safe Browsing ayuda a detectar:
- webs maliciosas;
- descargas peligrosas;
- phishing.
Pero una vulnerabilidad puede estar en:
el propio navegador.
Por eso visitar una web aparentemente normal con un navegador vulnerable puede seguir siendo un riesgo.
La solución sigue siendo:
parchear.
Actualización Chrome 155 y extensiones
Las extensiones también forman parte de la superficie del navegador.
Por eso recomendamos revisar:
- extensiones instaladas;
- permisos;
- origen;
- necesidad real.
Una empresa puede tener Chrome completamente actualizado y aun así aumentar su exposición mediante:
extensiones innecesarias o poco fiables.
Menos extensiones, menor superficie
Cada extensión puede solicitar permisos como:
- leer páginas;
- modificar contenido;
- acceder a pestañas;
- interactuar con sesiones.
Por tanto, el principio debería ser:
instalar solo lo necesario.
Igual que con cualquier otro software.
Actualización Chrome 155 y cuentas corporativas
Muchos usuarios sincronizan Chrome con cuentas empresariales.
Esto puede incluir:
- favoritos;
- contraseñas;
- historial;
- extensiones;
- sesiones.
Por tanto, una cuenta de navegador comprometida puede tener:
mucho valor.
Recomendamos combinar:
🔐 MFA
👤 identidad corporativa
💻 dispositivo gestionado
🔄 navegador actualizado
Actualización Chrome 155: el navegador es parte de la superficie de ataque
Durante años la seguridad empresarial se centró principalmente en:
Windows + antivirus + firewall.
Actualmente el navegador se encuentra en medio de:
- Microsoft 365;
- banca;
- ERP;
- administración pública;
- aplicaciones cloud.
Por tanto:
Chrome forma parte del perímetro moderno.
Debe incluirse en:
inventario + actualización + monitorización.
Actualización Chrome 155 y Endpoint / EDR
Endpoint / EDR puede ayudar a detectar comportamientos como:
- procesos anómalos;
- ejecución sospechosa;
- persistencia;
- scripts.
Pero:
no sustituye el parche.
La combinación correcta es:
actualización + Endpoint.
Puede consultar nuestras soluciones de Endpoint y firewall para empresas.
Actualización Chrome 155 y mínimo privilegio
Otro principio importante es:
no trabajar diariamente como administrador local.
Si una vulnerabilidad permite ejecutar código con los permisos del usuario, el impacto puede depender de:
qué permisos tenga ese usuario.
Por tanto:
usuario estándar
puede limitar daño frente a:
administrador permanente.
Actualización Chrome 155 y aislamiento empresarial
Una empresa también puede reducir riesgo mediante:
- segmentación;
- mínimo privilegio;
- políticas;
- bloqueo de aplicaciones innecesarias.
La seguridad no depende únicamente de:
una sola actualización.
Pero la actualización sigue siendo:
la primera medida.
Actualización Chrome 155: ¿qué debe hacer una empresa?
Podemos resumirlo en ocho pasos.
1. Comprobar Chrome
Revisar si está actualizado.
2. Reiniciar
Cerrar y volver a abrir el navegador.
3. Verificar versión
Confirmar rama 155 o posterior.
4. Inventariar
Identificar dispositivos atrasados.
5. Revisar otros Chromium
Actualizar Edge, Brave, Opera o Vivaldi según corresponda.
6. Revisar extensiones
Eliminar las innecesarias.
7. Evitar privilegios excesivos
Usuarios estándar.
8. Gestionar centralmente
No depender únicamente del usuario final.
Actualización Chrome 155: por qué reiniciar es importante
Un caso habitual:
Chrome descarga la actualización.
Pero permanece abierto.
El usuario continúa trabajando.
La nueva versión:
todavía no se ha cargado.
Por tanto:
descargada ≠ instalada activamente.
El reinicio completa el proceso.
Actualización Chrome 155 en puestos que permanecen encendidos
Esto es especialmente relevante en:
- recepciones;
- administración;
- ordenadores compartidos;
- puestos que permanecen semanas encendidos.
Si Chrome nunca se cierra:
el parche puede quedar pendiente.
Por eso conviene incluir:
reinicios periódicos
dentro del mantenimiento.
Actualización Chrome 155 y teletrabajo
Los dispositivos remotos también necesitan actualizarse.
Un portátil fuera de oficina puede utilizar:
- Microsoft 365;
- VPN;
- Teams;
- aplicaciones cloud.
Por tanto, sigue formando parte:
de la infraestructura empresarial.
La gestión remota permite mantenerlo:
actualizado aunque no vuelva físicamente a la oficina.
Actualización Chrome 155 y phishing
Un navegador actualizado no elimina:
el phishing.
Un usuario todavía puede:
- entregar credenciales;
- aprobar MFA;
- descargar malware.
Por eso necesitamos:
tecnología + formación.
La actualización reduce vulnerabilidades técnicas.
La concienciación reduce:
ingeniería social.
Actualización Chrome 155: seguridad por capas
Una estrategia completa debería combinar:
🔄 actualizaciones
💻 Endpoint / EDR
🔥 firewall
🔐 MFA
👤 mínimo privilegio
📊 monitorización
🎓 formación
Cada capa responde a:
un riesgo diferente.
Actualización Chrome 155 y SIEM Wazuh
En una estrategia empresarial más avanzada, también podemos centralizar eventos de:
💻 Windows
🍎 macOS
🐧 Linux
🔥 firewall
🛡️ Endpoint
☁️ Microsoft 365
🖥️ servidores
💾 NAS
mediante nuestro servicio de SIEM Wazuh para empresas.
Esto no sustituye:
la actualización de Chrome.
Pero permite aumentar:
la visibilidad sobre el entorno.
Parchear evita el fallo; monitorizar ayuda a detectar consecuencias
Esta diferencia es importante.
Actualizar
Corrige la vulnerabilidad.
Endpoint
Puede detectar comportamiento.
Firewall
Ve comunicaciones.
SIEM
Relaciona eventos.
SOC
Analiza el contexto.
Por tanto:
prevenir + detectar
es mejor que depender únicamente de:
prevenir.
Actualización Chrome 155: conservar logs también puede ser útil
Si posteriormente descubrimos que un equipo pudo haber estado comprometido, puede ser necesario revisar:
- autenticaciones;
- actividad Endpoint;
- conexiones;
- Microsoft 365.
En nuestros servicios podemos conservar:
hasta 400 días de histórico de logs
de las fuentes integradas.
Esto puede ayudar durante:
🔎 incidentes
📋 auditorías
🕵️ investigaciones retrospectivas
Actualización Chrome 155: 247 correcciones muestran el valor del parcheado continuo
Chrome 155 vuelve a demostrar que el navegador necesita:
mantenimiento permanente.
En menos de un mes hemos visto versiones con:
- decenas;
- cientos;
de correcciones de seguridad.
Por tanto, una empresa debería disponer de un proceso para:
detectar versiones antiguas rápidamente.
No esperar a que aparezca un ataque
Una estrategia débil es:
“si no hay ataques conocidos, esperamos”.
Una estrategia mejor es:
“si existe parche para una vulnerabilidad relevante, actualizamos según prioridad”.
Así reducimos:
la ventana de exposición.
Actualización Chrome 155: conclusión
La actualización Chrome 155 incorpora 247 correcciones de seguridad y debe considerarse prioritaria para usuarios y empresas. Chrome Releases
Las versiones estables publicadas son:
💻 Windows: 155.0.8059.39/.40
🍎 macOS: 155.0.8059.39/.40
🐧 Linux: 155.0.8059.39 Chrome Releases
Entre las vulnerabilidades críticas publicadas aparecen:
- CVE-2026-106382;
- CVE-2026-106197;
- CVE-2026-106358;
- CVE-2026-106347. Chrome Releases
Además, dos de esos fallos fueron descubiertos por un investigador de Anthropic con ayuda de Claude, otro ejemplo de cómo la IA está empezando a utilizarse también para fortalecer la seguridad del software. Chrome Releases
La recomendación práctica es sencilla:
actualizar Chrome y reiniciar el navegador.
En entornos empresariales recomendamos además:
✅ inventariar versiones
✅ gestionar las actualizaciones
✅ revisar extensiones
✅ utilizar mínimo privilegio
✅ proteger las cuentas con MFA
✅ complementar con Endpoint y monitorización
En GHM Soluciones Informáticas trabajamos con:
💻 gestión de dispositivos
🔄 actualización de aplicaciones
🛡️ Endpoint / EDR
🔥 firewall
☁️ Microsoft 365
📊 SIEM Wazuh
🔎 análisis SOC
🗄️ hasta 400 días de logs
Porque una vulnerabilidad publicada y ya corregida no debería permanecer abierta simplemente porque:
nadie comprobó la versión del navegador.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre la actualización Chrome 155
¿Cuántas vulnerabilidades corrige Chrome 155?
Google indica que la versión incluye 247 correcciones de seguridad. Chrome Releases
¿Son 247 vulnerabilidades críticas?
No. Son 247 correcciones de seguridad totales, con diferentes niveles de gravedad.
¿Hay vulnerabilidades críticas?
Sí. Google ha publicado varias CVE clasificadas como críticas. Chrome Releases
¿Qué versión de Chrome 155 está disponible en Windows?
La rama estable es 155.0.8059.39/.40. Chrome Releases
¿Qué versión está disponible en macOS?
También 155.0.8059.39/.40. Chrome Releases
¿Qué versión está disponible en Linux?
155.0.8059.39. Chrome Releases
¿Cómo puedo comprobar mi versión de Chrome?
Desde:
Menú → Ayuda → Información de Google Chrome
o:
chrome://settings/help
¿Es necesario reiniciar Chrome?
Sí. Normalmente el navegador necesita reiniciarse para aplicar completamente la actualización descargada.
¿Chrome se actualiza automáticamente?
Generalmente sí, pero la actualización puede quedar pendiente hasta reiniciar el navegador.
¿Hay explotación activa confirmada de estas vulnerabilidades?
El boletín estable de Chrome 155 no incluye una advertencia pública de explotación activa para estas CVE concretas. Chrome Releases
¿Qué es un Use After Free?
Es un fallo de memoria que ocurre cuando el software intenta utilizar memoria después de haberla liberado.
¿Puede un Use After Free permitir ejecución de código?
En determinadas condiciones puede contribuir a corrupción de memoria y ejecución de código.
¿También debo actualizar Microsoft Edge?
Sí. Edge utiliza Chromium, aunque Microsoft distribuye sus propias actualizaciones.
¿Chrome 155 y Edge tienen el mismo número de versión?
No necesariamente. Cada fabricante mantiene su propio canal de versiones.
¿Debo actualizar Brave, Opera o Vivaldi?
Sí, si los utiliza. También deben mantenerse en sus versiones más recientes.
¿Safe Browsing sustituye la actualización?
No. Reduce determinados riesgos, pero no corrige vulnerabilidades del navegador.
¿Un antivirus sustituye el parche de Chrome?
No. Endpoint o antivirus son capas adicionales. La vulnerabilidad debe corregirse actualizando.
¿Por qué es especialmente importante Chrome en empresas?
Porque concentra acceso a correo, Microsoft 365, banca, ERP y aplicaciones cloud.
¿Qué importancia tienen las extensiones?
También forman parte de la superficie de ataque y deberían limitarse a las necesarias y confiables.
¿Puede gestionarse Chrome de forma centralizada?
Sí. En entornos empresariales pueden utilizarse políticas y herramientas de gestión de dispositivos para controlar versiones y configuración.
¿Qué aporta Endpoint / EDR?
Puede detectar comportamientos anómalos en el equipo, pero no sustituye las actualizaciones.
¿Qué aporta un SIEM?
Permite centralizar y correlacionar eventos de diferentes fuentes.
¿Qué aporta un SOC?
Nuestro SOC analiza los eventos y su contexto para determinar cuáles necesitan investigación.
¿Cuál es la principal recomendación sobre Chrome 155?
Actualizar a la última versión estable disponible, reiniciar el navegador y comprobar que los equipos de la empresa no permanecen en versiones anteriores.
