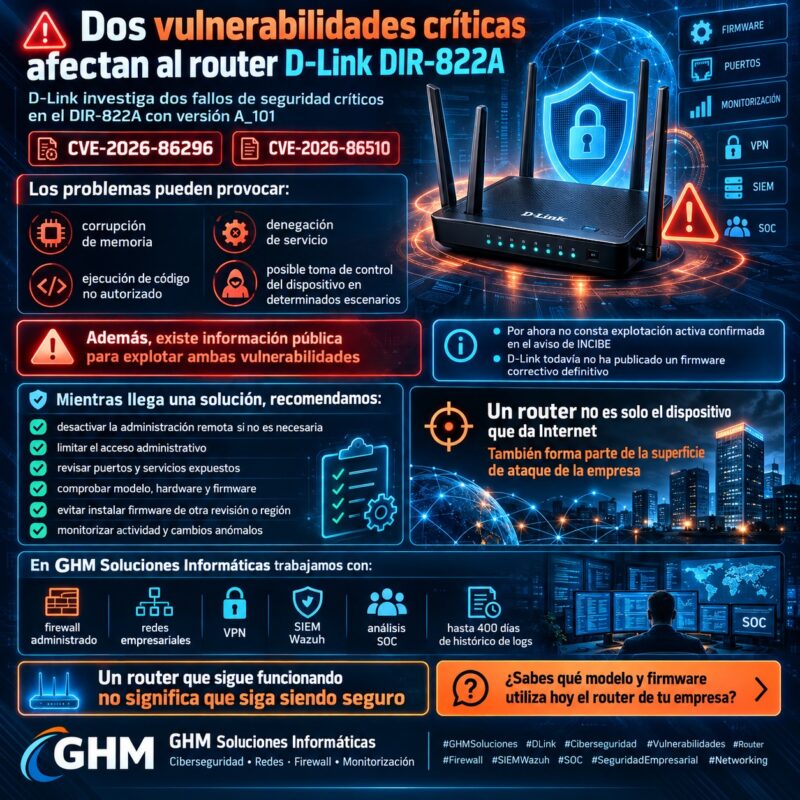
Dos nuevas vulnerabilidades D-Link afectan al router DIR-822A con versión A_101 y requieren especial atención por parte de usuarios, empresas y proveedores que todavía utilicen este dispositivo.
Los fallos han sido identificados como:
- CVE-2026-86296
- CVE-2026-86510
Ambas vulnerabilidades están clasificadas como críticas y pueden provocar corrupción de memoria, denegación de servicio y, dependiendo de las condiciones de explotación, ejecución de acciones no autorizadas sobre el dispositivo.
Además, existe un elemento que aumenta la prioridad:
se ha publicado información técnica para explotar ambas vulnerabilidades.
D-Link confirma que los problemas continúan bajo investigación, mientras revisa las revisiones de hardware afectadas, el alcance regional y las posibles opciones de remediación. A fecha de su última actualización pública, todavía no aparece una actualización correctiva específica para el DIR-822A afectado. D-Link Soporte Técnico
Por tanto, nos encontramos ante una situación que debe gestionarse como:
vulnerabilidad crítica + prueba de concepto pública + parche pendiente.
¿Qué vulnerabilidades D-Link afectan al DIR-822A?
Los dos fallos afectan a componentes diferentes del router.
CVE-2026-86296
Se trata de un desbordamiento de búfer basado en pila relacionado con el componente udhcpcd.
El problema aparece en el uso de la función strcpy dentro de:
udhcpcd/serverpacket.c
D-Link indica que la vulnerabilidad puede ser explotada a través de la red, sin autenticación y sin interacción del usuario.
Además, el aviso oficial señala la existencia de una prueba de concepto pública.
La puntuación asignada es:
CVSS 3.1: 10.0 — Crítica
CVSS 4.0: 10.0 — Crítica. D-Link Soporte Técnico
CVE-2026-86510
La segunda vulnerabilidad afecta a la función:
tunnel_set_params
del componente:
L2TP Control Message Parser
En este caso existe una escritura fuera de límites, que puede provocar corrupción de memoria y permitir comportamientos no previstos.
La explotación requiere privilegios bajos, pero sigue pudiendo realizarse remotamente y no necesita interacción del usuario.
Su puntuación es:
CVSS 3.1: 9.9 — Crítica
CVSS 4.0: 9.4 — Crítica. D-Link Soporte Técnico
Vulnerabilidades D-Link: ¿qué modelo está confirmado como afectado?
Actualmente, el fabricante identifica como afectado:
D-Link DIR-822A
con versión:
A_101
Sin embargo, D-Link continúa investigando:
- revisiones concretas de hardware;
- mercados o regiones afectados;
- estado de soporte del producto;
- disponibilidad de firmware correctivo.
Por tanto, todavía no es correcto asumir que:
todos los DIR-822A del mundo son necesariamente vulnerables
ni tampoco que:
solo una revisión concreta de hardware está afectada.
El propio fabricante mantiene esos detalles pendientes de confirmación. D-Link Soporte Técnico
Vulnerabilidades D-Link: por qué CVE-2026-86296 preocupa especialmente
CVE-2026-86296 reúne varias características relevantes:
ataque por red
sin autenticación
sin interacción
CVSS 10.0
Además, existe una prueba de concepto publicada.
Esto significa que un atacante no necesita necesariamente convencer a un usuario para:
- abrir un archivo;
- pulsar un enlace;
- iniciar sesión.
Sin embargo, eso no significa automáticamente que cualquier DIR-822A pueda ser atacado directamente desde Internet.
La exposición real dependerá de:
- configuración;
- interfaces accesibles;
- servicios publicados;
- topología de red.
Por eso es fundamental revisar cómo está desplegado el dispositivo.
Vulnerabilidades D-Link: CVE-2026-86510 y acceso limitado
CVE-2026-86510 presenta unas condiciones diferentes.
El atacante necesita un nivel bajo de privilegios.
Por tanto, puede resultar especialmente útil dentro de una cadena de ataque.
Por ejemplo:
acceso inicial
↓
usuario con permisos limitados
↓
explotación de la vulnerabilidad
↓
corrupción de memoria
↓
acciones adicionales
Este tipo de vulnerabilidad demuestra por qué el principio de mínimo privilegio sigue siendo importante.
Un usuario limitado no debería poder convertirse fácilmente en un usuario con capacidad para afectar al sistema completo.
¿Existe explotación activa de estas vulnerabilidades D-Link?
En el aviso facilitado por INCIBE, ambas CVE aparecen con:
Explotación: No
en el momento de publicación.
Sin embargo, existe una diferencia fundamental entre:
explotación activa observada
y:
código o información pública para explotar una vulnerabilidad.
En este caso se han publicado pruebas de concepto o información de explotación.
D-Link también confirma públicamente la existencia de PoC para los dos fallos. D-Link Soporte Técnico
Por tanto:
no debemos afirmar que existen ataques activos confirmados si no tenemos evidencia
pero tampoco deberíamos tratar estas vulnerabilidades como simples problemas teóricos.
Prueba de concepto pública no significa ataque confirmado
Una prueba de concepto, o PoC, demuestra que una vulnerabilidad puede explotarse bajo determinadas condiciones.
Puede ser utilizada por:
- investigadores;
- fabricantes;
- equipos defensivos;
- administradores.
Sin embargo, también reduce la dificultad para que terceros estudien el fallo.
Por eso, cuando aparece:
CVE crítica + PoC público + sin parche
la prioridad aumenta.
Vulnerabilidades D-Link: todavía no existe una solución definitiva
D-Link mantiene el aviso con estado:
Under Investigation
y recomienda a los clientes comprobar:
- modelo exacto;
- revisión de hardware;
- versión de firmware.
Mientras continúa la investigación, el fabricante recomienda reducir la exposición y restringir la administración remota. D-Link Soporte Técnico
Este escenario es especialmente incómodo para una empresa.
Sabemos que existe el riesgo.
Pero todavía no podemos solucionarlo simplemente instalando un firmware nuevo.
Por tanto, debemos utilizar:
medidas compensatorias.
Vulnerabilidades D-Link: qué hacer mientras no exista parche
Mientras D-Link completa la investigación, recomendamos seguir varias medidas.
1. Comprobar el modelo exacto
No basta con:
“tenemos un router D-Link”.
Debemos comprobar:
DIR-822A
y la versión instalada.
Además, conviene revisar la etiqueta del equipo para identificar su revisión de hardware.
2. Verificar el firmware
El modelo actualmente publicado como afectado utiliza:
A_101
Por tanto, si encontramos esa versión, debemos considerar el equipo prioritario para revisión.
Sin embargo, no recomendamos instalar firmware perteneciente a:
- otra región;
- otra revisión;
- otro modelo.
D-Link advierte expresamente que diferentes revisiones de hardware pueden utilizar firmware incompatible. D-Link Soporte Técnico
Vulnerabilidades D-Link: no instalar firmware incorrecto
Este punto merece especial atención.
Cuando aparece una vulnerabilidad crítica, puede surgir la tentación de descargar:
“el firmware más nuevo que encuentre”.
Eso puede provocar:
- fallos;
- pérdida de configuración;
- dispositivo inutilizable.
Antes de actualizar debemos comprobar siempre:
modelo + hardware revision + región + firmware.
D-Link recomienda utilizar exclusivamente firmware diseñado específicamente para la revisión exacta del dispositivo. D-Link Soporte Técnico
3. Desactivar administración remota innecesaria
Una de las medidas más importantes es reducir la exposición.
Si la administración desde Internet no es necesaria:
debería permanecer deshabilitada.
Además, conviene revisar:
- HTTP;
- HTTPS;
- SSH;
- Telnet;
- otros servicios administrativos.
Un servicio que no está publicado ofrece menos oportunidades de ataque.
Vulnerabilidades D-Link y superficie de ataque
La superficie de ataque puede entenderse como:
todo aquello que un atacante puede alcanzar.
Por ejemplo:
- administración web;
- VPN;
- SSH;
- servicios expuestos;
- puertos publicados.
Reducir esa superficie es especialmente importante cuando tenemos:
una vulnerabilidad crítica sin parche.
4. Limitar el acceso administrativo
Si necesitamos administrar el router remotamente, debería restringirse el acceso.
Por ejemplo:
VPN → administración
es preferible a:
Internet → administración directa
Además, podemos utilizar:
- listas de origen;
- firewall;
- segmentación;
- ACL.
El objetivo es reducir quién puede alcanzar la interfaz administrativa.
Vulnerabilidades D-Link: una contraseña fuerte no corrige el fallo
Utilizar una buena contraseña sigue siendo fundamental.
Sin embargo, una contraseña fuerte no corrige:
CVE-2026-86296
porque el fallo publicado puede explotarse sin autenticación.
Esto demuestra un principio importante:
seguridad de credenciales ≠ gestión de vulnerabilidades.
Necesitamos ambas.
5. Revisar los servicios expuestos
Conviene comprobar:
- puertos WAN;
- reglas;
- NAT;
- administración;
- servicios heredados.
Si existe una función que ya no necesitamos:
deshabilitarla reduce riesgo.
Un servicio antiguo mantenido por comodidad puede convertirse en una vía de exposición.
Vulnerabilidades D-Link: segmentar también ayuda
Si el dispositivo forma parte de una red más amplia, debemos limitar el impacto potencial.
Por ejemplo:
usuarios
servidores
IoT
cámaras
invitados
no deberían encontrarse necesariamente en el mismo segmento.
La segmentación no corrige la vulnerabilidad.
Sin embargo, puede limitar movimientos posteriores si un dispositivo se ve comprometido.
¿Qué podría ocurrir si se explota CVE-2026-86296?
D-Link indica que una solicitud específicamente manipulada puede sobrepasar el búfer disponible en la pila.
Una explotación exitosa podría afectar a:
- confidencialidad;
- integridad;
- disponibilidad.
En términos prácticos podría provocar:
- corrupción de memoria;
- fallo del dispositivo;
- comportamiento inesperado;
- ejecución no autorizada dependiendo del escenario. D-Link Soporte Técnico
Vulnerabilidades D-Link y denegación de servicio
Una consecuencia posible es:
DoS — Denial of Service.
Esto significa que el dispositivo podría dejar de funcionar correctamente.
En un router empresarial, una caída puede afectar:
- Internet;
- acceso a servicios;
- VPN;
- comunicaciones.
Por tanto, incluso sin robo de información, el impacto operativo puede ser importante.
¿Qué ocurre si el router se compromete?
El router ocupa una posición especialmente sensible.
Todo el tráfico puede depender de él.
Por tanto, un dispositivo de red comprometido puede afectar:
- conectividad;
- DNS;
- redirecciones;
- acceso interno;
- servicios.
No debemos afirmar que CVE-2026-86296 o CVE-2026-86510 permiten automáticamente realizar todas estas acciones.
Sin embargo, cualquier posible toma de control de un router merece una prioridad elevada debido a su posición en la infraestructura.
Vulnerabilidades D-Link: routers domésticos utilizados por empresas
Existe otro problema habitual.
Muchas pequeñas empresas y despachos profesionales utilizan routers originalmente diseñados para entornos domésticos.
Esto ocurre especialmente en:
- despachos en viviendas;
- pequeñas oficinas;
- autónomos;
- comercios.
El dispositivo puede llevar años funcionando correctamente.
Sin embargo:
funcionar ≠ estar actualizado
y:
tener Internet ≠ tener una red segura.
Un router no debería olvidarse después de instalarlo
Es frecuente encontrar routers instalados hace:
4, 5 o incluso 8 años
sin ninguna revisión posterior.
Durante ese tiempo aparecen:
- vulnerabilidades;
- firmware;
- cambios de soporte;
- nuevas técnicas de ataque.
Por tanto, los equipos de red también deben incluirse dentro del inventario tecnológico.
Vulnerabilidades D-Link y ciclo de vida
D-Link también está comprobando el estado de ciclo de vida del DIR-822A afectado.
Esto es importante.
Cuando un fabricante determina que un producto ha llegado a:
EOL — End of Life
o:
EOS — End of Support
puede dejar de desarrollar nuevas correcciones.
De hecho, D-Link recomienda retirar y sustituir productos antiguos cuando han finalizado su ciclo de soporte. D-Link Soporte Técnico
Por tanto, debemos comprobar no únicamente:
“¿hay un firmware?”
sino también:
“¿este dispositivo sigue teniendo soporte?”
Vulnerabilidades D-Link: cuándo valorar sustituir el router
Puede resultar razonable plantear sustitución cuando coinciden varios factores:
- vulnerabilidad crítica;
- ausencia de parche;
- hardware antiguo;
- soporte incierto;
- funciones limitadas;
- exposición empresarial.
En ese escenario debemos comparar:
coste de sustituir
frente a:
riesgo de mantener.
En una empresa, un router no debería mantenerse indefinidamente únicamente porque:
“todavía enciende”.
Un firewall empresarial aporta mayor control
En entornos profesionales utilizamos soluciones que permiten aplicar controles más avanzados.
Por ejemplo:
- reglas detalladas;
- VPN;
- segmentación;
- logs;
- actualizaciones;
- monitorización.
Puede conocer nuestras soluciones de Endpoint y firewall para empresas.
No se trata únicamente de comprar un equipo más caro.
Se trata de:
administrarlo durante todo su ciclo de vida.
Vulnerabilidades D-Link: firewall instalado frente a firewall administrado
Existe una diferencia importante entre:
Dispositivo instalado
Se configura una vez.
Después nadie lo revisa.
Dispositivo administrado
Se controla:
- firmware;
- reglas;
- VPN;
- usuarios;
- vulnerabilidades;
- logs;
- exposición.
La segunda opción proporciona una visión mucho más profesional.
¿Debemos apagar inmediatamente un DIR-822A?
No necesariamente.
La decisión depende de:
- uso;
- exposición;
- entorno;
- servicios;
- disponibilidad de sustitución.
Sin embargo, un DIR-822A A_101 debería ser:
identificado y revisado cuanto antes.
Si existe administración WAN innecesaria:
deshabilitarla debería ser prioritario.
Además, conviene comprobar periódicamente si D-Link publica un firmware actualizado.
Vulnerabilidades D-Link: monitorizar antes de que llegue el parche
Cuando no existe corrección inmediata, la monitorización adquiere mayor importancia.
Podemos observar:
- conexiones;
- cambios;
- accesos;
- reinicios;
- comportamientos anómalos.
Sin embargo, debemos ser realistas:
monitorizar no sustituye al parche.
Únicamente aporta capacidad adicional para detectar comportamientos sospechosos.
¿Qué logs debemos conservar?
Dependiendo de las capacidades del dispositivo y de la infraestructura podemos registrar:
- firewall;
- conexiones;
- administración;
- autenticaciones;
- eventos del sistema.
Cuando es posible, resulta recomendable enviar los logs a otro sistema.
¿Por qué?
Porque si un dispositivo es comprometido:
no queremos depender únicamente de los logs almacenados dentro del propio dispositivo.
Vulnerabilidades D-Link y SIEM
En infraestructuras empresariales más completas podemos centralizar logs mediante un SIEM.
Por ejemplo, nuestro servicio de SIEM Wazuh para empresas puede recibir información de diferentes fuentes compatibles.
Entre ellas:
- Windows;
- macOS;
- Linux;
- servidores;
- NAS;
- firewall;
- red;
- Microsoft 365;
- Endpoint.
El objetivo es poder analizar la actividad como un conjunto.
El valor de correlacionar eventos
Imagine:
Firewall → conexión anómala
Después:
Servidor → autenticación
Después:
Endpoint → proceso desconocido
Una única señal puede no resultar suficiente.
Sin embargo, al relacionarlas podemos obtener más contexto.
Por eso:
SIEM centraliza
y:
SOC analiza.
Vulnerabilidades D-Link y revisión retrospectiva
Si dentro de unas semanas se publican nuevos indicadores relacionados con estas CVE, podemos necesitar responder:
¿vimos esa actividad anteriormente?
Con pocos días de logs quizá no podamos hacerlo.
Por eso en nuestros servicios podemos conservar hasta 400 días de histórico de las fuentes integradas.
El histórico resulta especialmente útil para:
- incidentes;
- auditorías;
- threat hunting;
- investigaciones retrospectivas.
Un parche protege hacia adelante
Cuando D-Link publique una solución, instalarla será prioritario.
Sin embargo, debemos recordar:
el parche corrige el dispositivo desde ese momento.
No demuestra necesariamente que no haya existido actividad previa.
Por eso, cuando una vulnerabilidad ha permanecido expuesta, puede resultar conveniente revisar el histórico disponible.
Vulnerabilidades D-Link: qué debe revisar una empresa hoy
Podemos resumir las medidas en diez puntos.
1. Modelo
¿Tenemos un DIR-822A?
2. Firmware
¿Utilizamos A_101?
3. Hardware
¿Qué revisión exacta tenemos?
4. Administración remota
¿Está habilitada desde Internet?
5. Servicios
¿Qué puertos están expuestos?
6. Accesos
¿Quién puede administrarlo?
7. Segmentación
¿La red profesional está separada de IoT e invitados?
8. Logs
¿Tenemos registros?
9. Soporte
¿El dispositivo sigue dentro de ciclo de soporte?
10. Sustitución
¿Existe una alternativa más adecuada si no llega una corrección?
Vulnerabilidades D-Link y pequeñas empresas
Este tipo de avisos no afecta únicamente a grandes organizaciones.
Una pequeña empresa puede utilizar un router para:
- Internet;
- VPN;
- teletrabajo;
- cámaras;
- NAS;
- servidores.
Por tanto, una vulnerabilidad en ese dispositivo puede afectar a toda la oficina.
El tamaño de la empresa no reduce la importancia del perímetro.
Despachos profesionales
En un despacho jurídico, asesoría o administración de fincas puede existir información como:
- DNI;
- contratos;
- nóminas;
- cuentas bancarias;
- documentación confidencial.
Por ello, el router que conecta esa infraestructura a Internet debería formar parte de la estrategia de seguridad.
Empresas de arquitectura e ingeniería
Estos entornos pueden almacenar:
- planos;
- diseños;
- proyectos;
- información técnica.
Además, el acceso remoto suele ser importante.
Por tanto, conviene proteger especialmente:
VPN + firewall + usuarios + servicios publicados.
Vulnerabilidades D-Link y teletrabajo
El trabajo remoto ha aumentado la dependencia de:
- VPN;
- acceso externo;
- servicios cloud.
Sin embargo, cada servicio publicado incrementa potencialmente la superficie de ataque.
Por eso debemos revisar periódicamente:
qué seguimos necesitando.
Un acceso creado temporalmente durante 2020 no debería permanecer abierto en 2026 si nadie lo utiliza.
Evitar reglas heredadas
En equipos de red encontramos con frecuencia:
- NAT antiguos;
- reglas temporales;
- usuarios antiguos.
Con el tiempo se acumulan.
Una revisión periódica puede eliminar configuraciones innecesarias y reducir superficie.
Vulnerabilidades D-Link: la importancia del inventario
La primera pregunta ante cualquier CVE debería ser:
¿tenemos ese producto?
Sin inventario, la empresa puede tardar horas o días en responder.
Por eso conviene conocer:
- fabricante;
- modelo;
- firmware;
- ubicación;
- responsable.
No podemos gestionar vulnerabilidades sobre activos que ni siquiera sabemos que existen.
Ciberseguridad más allá del antivirus
Un antivirus protege el endpoint.
Sin embargo, no corrige:
un router vulnerable.
Por eso una estrategia de seguridad debe incluir diferentes capas:
🔥 firewall
💻 Endpoint / EDR
🔐 MFA
🖥️ sistemas actualizados
📊 monitorización
💾 copias
🔎 análisis de eventos
Puede consultar nuestras soluciones de ciberseguridad para empresas.
Vulnerabilidades D-Link: conclusión
Las nuevas vulnerabilidades D-Link CVE-2026-86296 y CVE-2026-86510 afectan al DIR-822A versión A_101 y están clasificadas como críticas.
CVE-2026-86296 presenta una puntuación CVSS 10.0 y puede explotarse por red sin autenticación ni interacción del usuario.
Por su parte, CVE-2026-86510 alcanza CVSS 9.9 en la métrica 3.1 y afecta al analizador de mensajes L2TP.
D-Link confirma además que existen pruebas de concepto públicas y continúa investigando las revisiones de hardware, regiones y opciones de remediación. D-Link Soporte Técnico
Mientras no exista un firmware correctivo, las empresas deberían:
identificar
↓
reducir exposición
↓
restringir administración
↓
monitorizar
↓
comprobar actualizaciones
Además, si el dispositivo se encuentra fuera de soporte o no recibe una corrección adecuada, debería valorarse:
su sustitución.
En GHM Soluciones Informáticas trabajamos con firewalls, redes, monitorización y ciberseguridad para empresas, manteniendo los dispositivos dentro de una estrategia de administración continua.
Porque el problema no es únicamente tener:
un router vulnerable.
El verdadero problema aparece cuando:
nadie sabe qué router existe, qué firmware utiliza o cuánto tiempo lleva sin revisarse.
📩 Contactar con GHM Soluciones Informáticas
Preguntas frecuentes sobre vulnerabilidades D-Link
¿Qué vulnerabilidades D-Link afectan al DIR-822A?
CVE-2026-86296 y CVE-2026-86510 afectan actualmente al DIR-822A A_101 según el aviso publicado por D-Link. D-Link Soporte Técnico
¿Qué gravedad tiene CVE-2026-86296?
Dispone de una puntuación CVSS 3.1 y 4.0 de 10.0, crítica. D-Link Soporte Técnico
¿Qué gravedad tiene CVE-2026-86510?
Tiene una puntuación CVSS 3.1 de 9.9 y CVSS 4.0 de 9.4, ambas críticas. D-Link Soporte Técnico
¿CVE-2026-86296 requiere autenticación?
No. D-Link indica que el vector publicado no requiere autenticación ni interacción del usuario. D-Link Soporte Técnico
¿CVE-2026-86510 requiere permisos?
Sí. El vector publicado requiere privilegios bajos. D-Link Soporte Técnico
¿Existe código público para explotar las vulnerabilidades D-Link?
Sí. D-Link indica que se han reportado pruebas de concepto públicas para ambas vulnerabilidades. D-Link Soporte Técnico
¿Se están explotando activamente?
En el aviso proporcionado por INCIBE no constaba explotación activa en el momento de publicación. Sin embargo, existen pruebas de concepto públicas.
¿Existe ya un firmware correctivo?
D-Link mantiene el caso bajo investigación y todavía está revisando las opciones de remediación. D-Link Soporte Técnico
¿Todos los DIR-822A están afectados?
Actualmente no puede afirmarse. D-Link sigue verificando revisiones de hardware y alcance regional. D-Link Soporte Técnico
¿Qué versión aparece afectada?
La versión publicada es A_101. D-Link Soporte Técnico
¿Debo activar administración remota?
Si no es necesaria, debería permanecer deshabilitada mientras se reduce la exposición.
¿Una contraseña fuerte soluciona CVE-2026-86296?
No. La vulnerabilidad publicada no requiere autenticación.
¿Debo instalar firmware de otra revisión?
No. D-Link advierte que el firmware de una revisión puede no ser compatible con otra. D-Link Soporte Técnico
¿Cómo puedo conocer la revisión de hardware?
Normalmente aparece en la etiqueta del dispositivo, cerca del número de serie, y puede mostrarse también en su interfaz de administración. D-Link Soporte Técnico
¿Es recomendable restringir la administración por IP?
Sí, cuando la arquitectura lo permita, puede reducir la superficie de acceso administrativo.
¿Una VLAN corrige las vulnerabilidades?
No. La segmentación puede limitar impacto, pero no sustituye a un firmware corregido.
¿Debo sustituir el router?
Debe valorarse especialmente si no existe corrección, el equipo está fuera de soporte o el riesgo de mantenerlo supera el coste de sustitución.
¿Qué ocurre con productos D-Link fuera de soporte?
D-Link recomienda retirar y sustituir dispositivos que han alcanzado su final de vida y ya no reciben desarrollo de firmware. D-Link Soporte Técnico
¿Por qué es importante monitorizar un router?
Porque puede generar información sobre conexiones, accesos y comportamiento de red que ayude durante una investigación.
¿Cuál es la recomendación principal ante estas vulnerabilidades D-Link?
Comprobar si utilizamos un DIR-822A A_101, reducir inmediatamente su exposición, restringir la administración y vigilar la publicación de una solución oficial.
Imagen recomendada: router empresarial D-Link representado junto a un escudo de seguridad y una alerta de vulnerabilidad crítica, evitando mostrar una intrusión como confirmada.
D-Link mantiene el aviso SAP10516 actualizado con el estado de investigación, versiones afectadas, puntuaciones CVSS y medidas temporales de protección. D-Link Soporte Técnico
Aviso oficial de seguridad D-Link SAP10516
