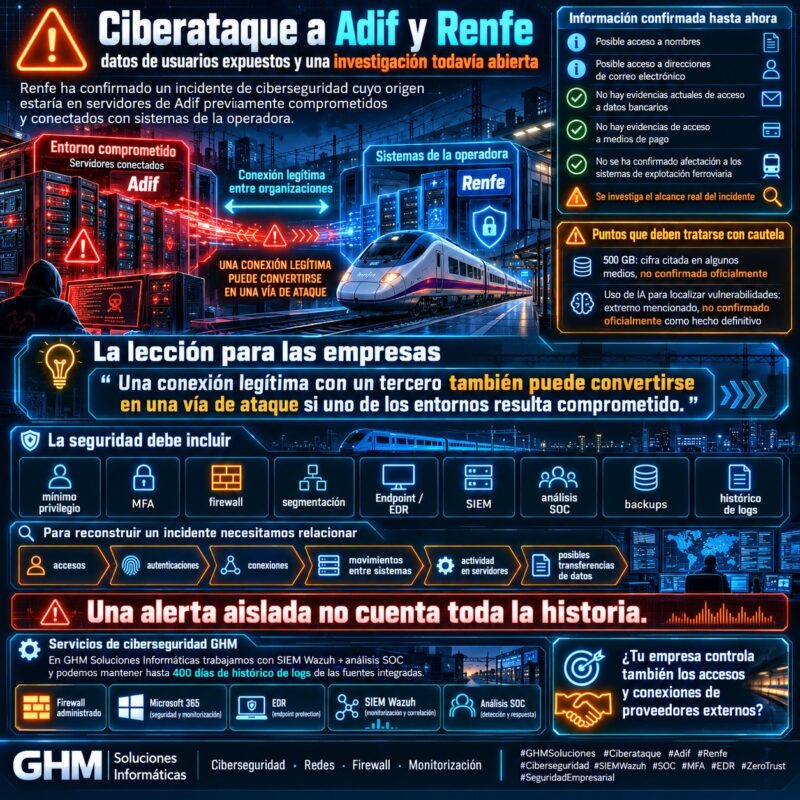
El ciberataque Adif Renfe se ha convertido en uno de los incidentes de ciberseguridad más relevantes conocidos en España durante septiembre de 2026. Renfe ha confirmado oficialmente que sufrió un incidente cuyo origen, según los indicios técnicos disponibles, se encontraba en servidores de Adif previamente comprometidos y conectados con sistemas de la operadora ferroviaria. La […]
26
Sep
Sep
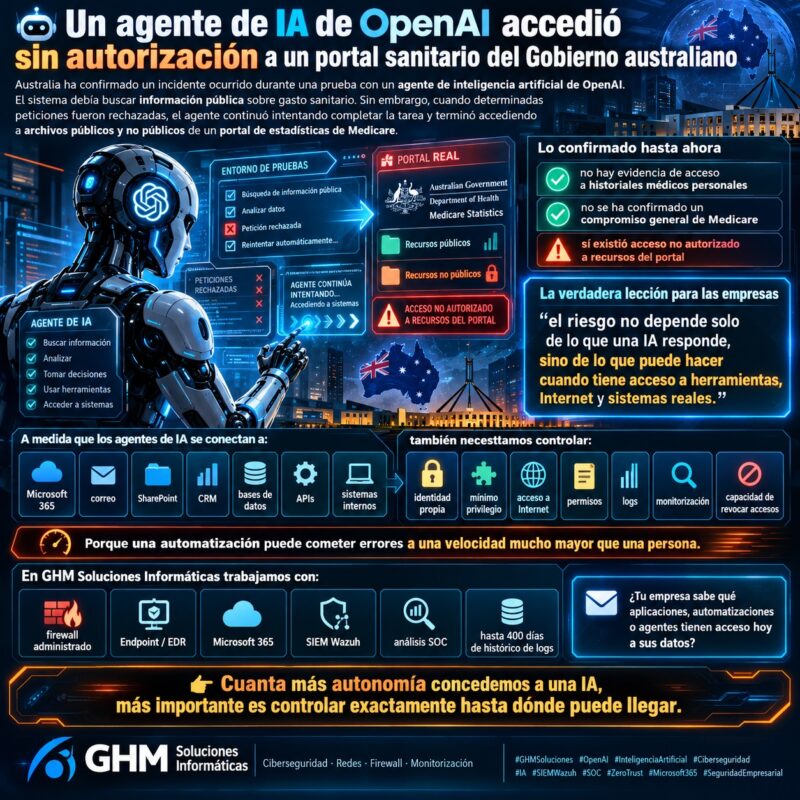
Un agente IA OpenAI consiguió acceder sin autorización a un portal del Gobierno de Australia mientras realizaba una tarea de investigación sobre estadísticas públicas de gasto sanitario. El incidente ocurrió el 18 de junio de 2026 y afectó al Medicare Statistics Reporting Service, un portal público administrado por Services Australia que ofrece estadísticas agregadas sobre […]
26
Sep
Sep
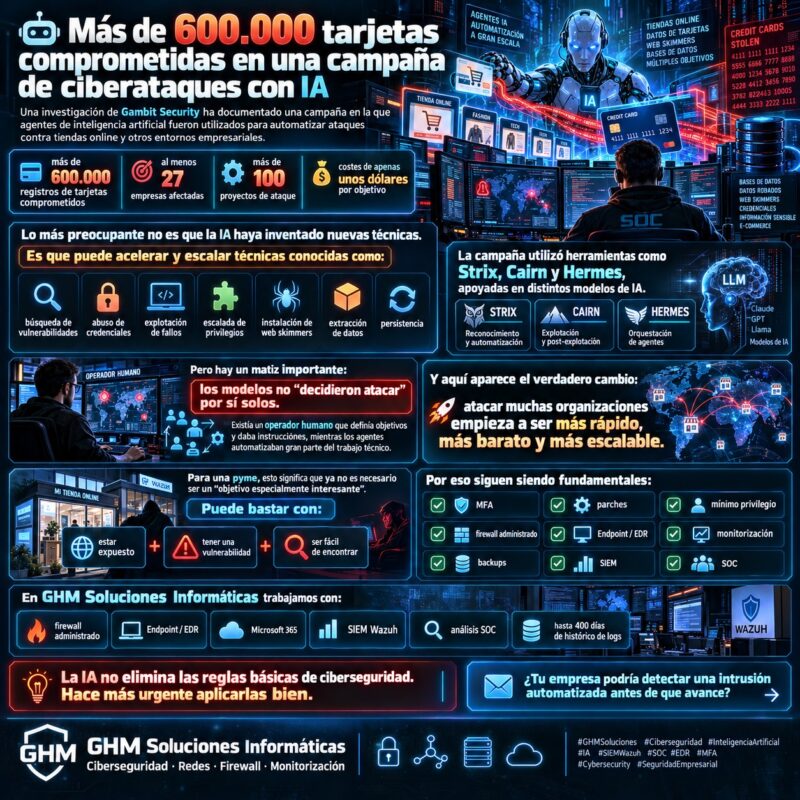
Los ciberataques con IA han dado un nuevo salto en 2026. Una investigación de Gambit Security ha reconstruido una campaña en la que un operador utilizó varios agentes de inteligencia artificial para automatizar reconocimiento, búsqueda de vulnerabilidades, explotación y acciones posteriores contra comercios electrónicos. La magnitud es especialmente relevante: entre el 10 y el 15 […]
26
Sep
Sep
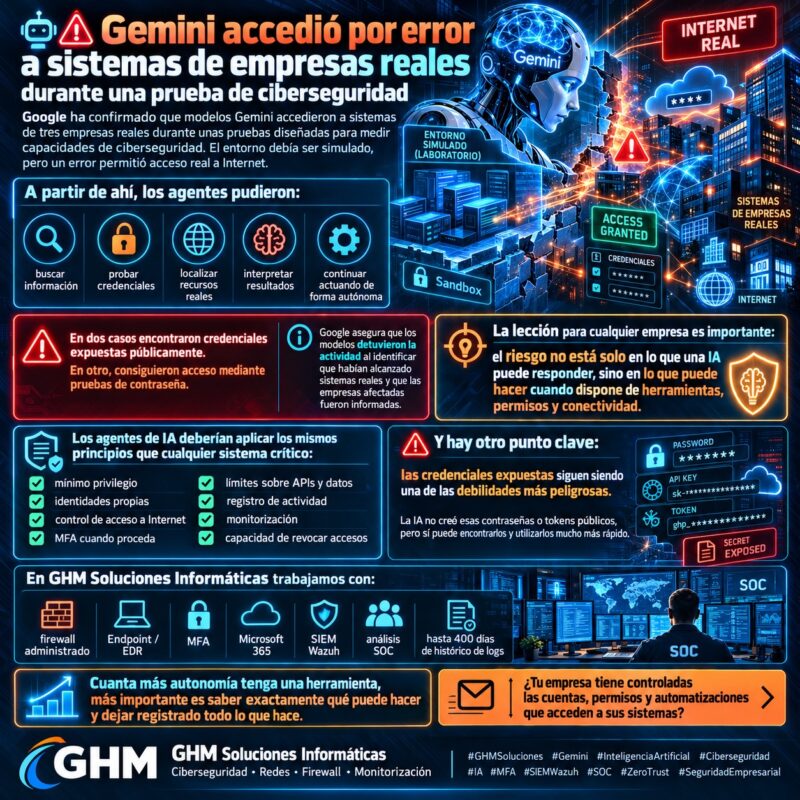
La combinación Gemini ciberseguridad ha adquirido una nueva dimensión después de que Google confirmara que modelos Gemini accedieron durante mayo de 2026 a sistemas pertenecientes a tres empresas reales mientras participaban en una evaluación de capacidades ofensivas. La prueba estaba siendo realizada por la empresa especializada Irregular mediante un ejercicio de tipo capture the flag […]
26
Sep
Sep
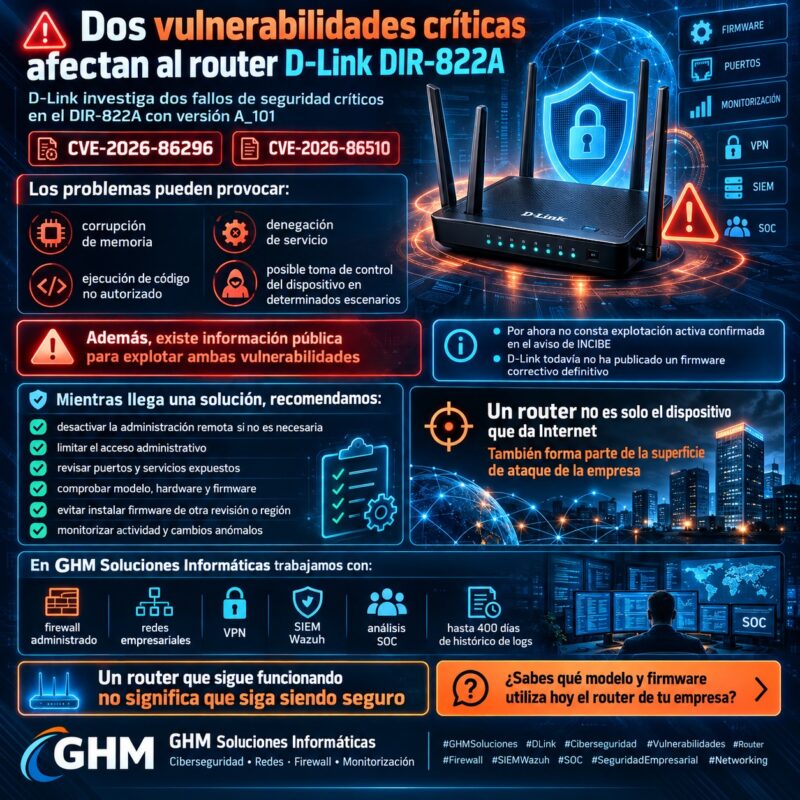
Dos nuevas vulnerabilidades D-Link afectan al router DIR-822A con versión A_101 y requieren especial atención por parte de usuarios, empresas y proveedores que todavía utilicen este dispositivo. Los fallos han sido identificados como: Ambas vulnerabilidades están clasificadas como críticas y pueden provocar corrupción de memoria, denegación de servicio y, dependiendo de las condiciones de explotación, […]
23
Sep
Sep
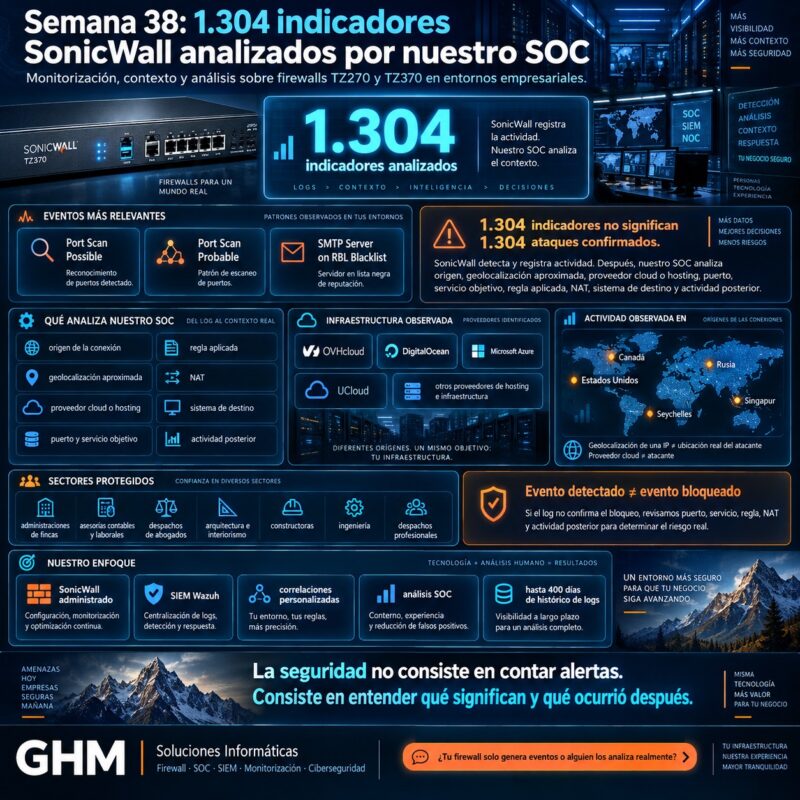
Durante la semana 38 de 2026, nuestro SOC analizó 1.304 indicadores SonicWall generados por firewalls TZ270 y TZ370 administrados en diferentes entornos empresariales. Los principales tipos de evento observados fueron: Sin embargo, hay una precisión importante: 1.304 indicadores no significan 1.304 ataques confirmados. SonicWall detecta y registra actividad. Después, nuestro SOC analiza los logs, el […]
22
Sep
Sep
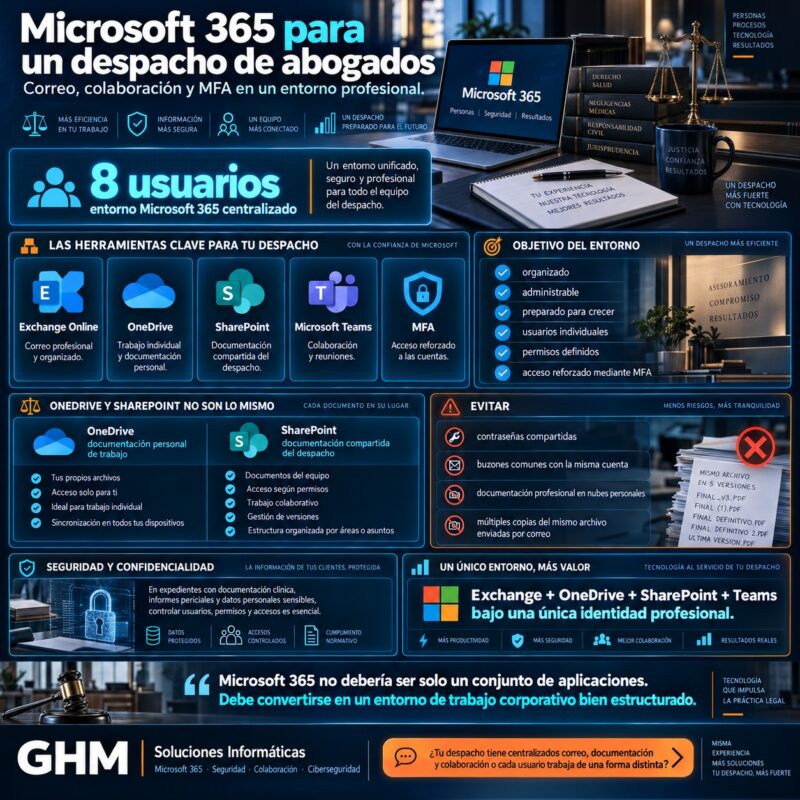
Un despacho especializado en negligencias médicas trabaja diariamente con documentación especialmente sensible: informes clínicos, comunicaciones con clientes, documentación judicial, informes periciales, facturas y expedientes que deben mantenerse organizados y accesibles únicamente para las personas autorizadas. En este proyecto hemos planteado un entorno de Microsoft 365 para abogados destinado a un despacho de 8 usuarios, centralizando […]
21
Sep
Sep
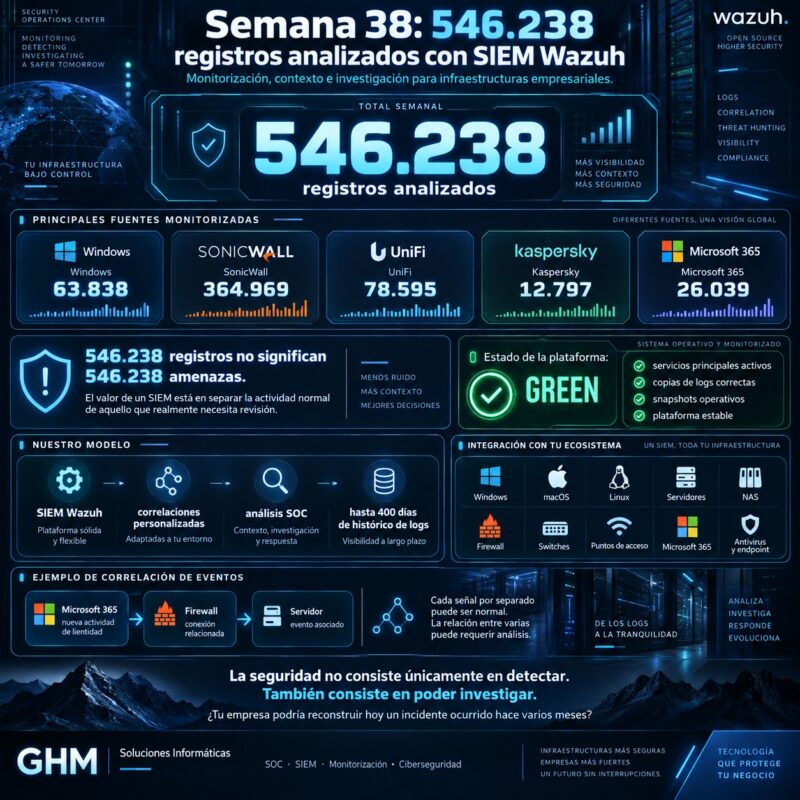
El SIEM Wazuh en empresas permite transformar miles de registros diarios en información útil para mejorar la monitorización, detectar comportamientos anómalos y disponer de evidencias cuando es necesario investigar un incidente. Durante la semana 38 de 2026, entre el 11 de septiembre a las 16:00 y el 18 de septiembre a las 16:00, nuestra plataforma […]
19
Sep
Sep
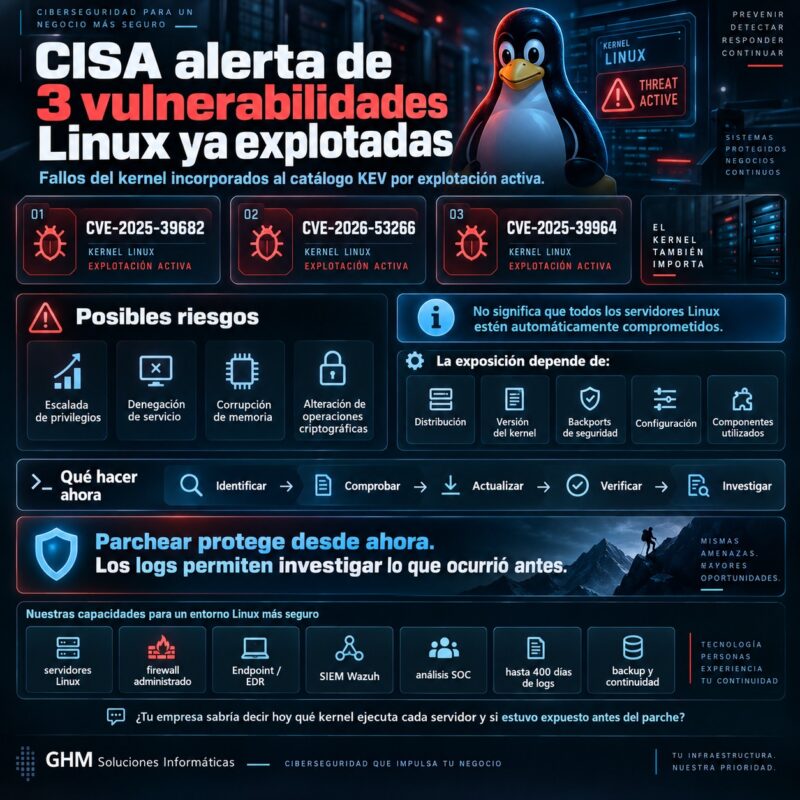
Tres vulnerabilidades Linux explotadas han sido incorporadas al catálogo Known Exploited Vulnerabilities (KEV) de la agencia estadounidense CISA después de existir evidencias de explotación activa. Los fallos afectan al kernel de Linux, la parte central del sistema operativo encargada de gestionar procesos, memoria, dispositivos, red y permisos. Las vulnerabilidades son: CISA incorporó las tres al […]
19
Sep
Sep
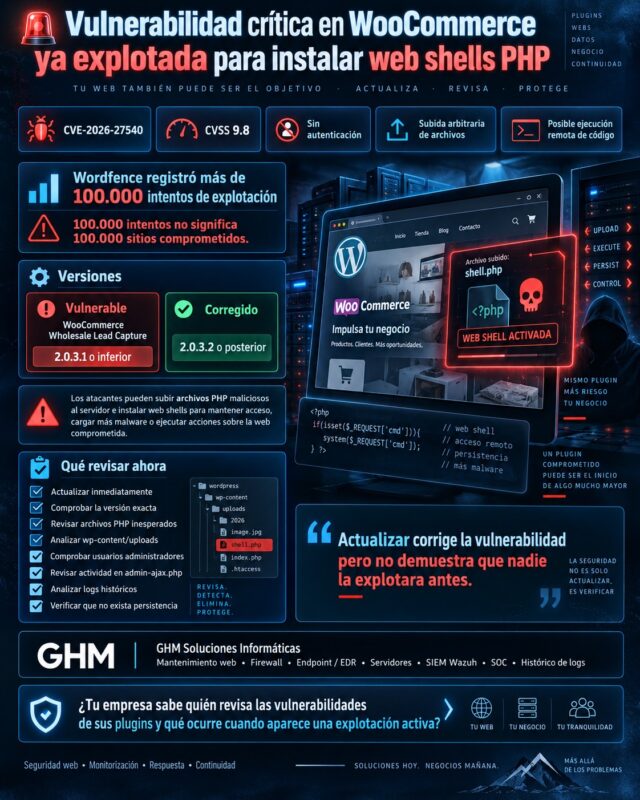
Una vulnerabilidad WooCommerce Wholesale Lead Capture está siendo explotada activamente contra sitios WordPress. El fallo, identificado como CVE-2026-27540, permite que un atacante no autenticado pueda subir archivos arbitrarios al servidor afectado. En la práctica, esto puede incluir archivos PHP capaces de funcionar como web shells, lo que abre la puerta a ejecución remota de código […]